
RPOからさかのぼる時点とリストア時間、承認者の選び方
情報セキュリティマネジメント試験 令和8年度 問14 / セキュリティ › 情報セキュリティ管理
過去問にチャレンジ
A 社は従業員200 名の電子機器メーカーである。東京に本社があり,新潟に工場がある。 A 社では,ファイルサーバを図1 のように運用している。
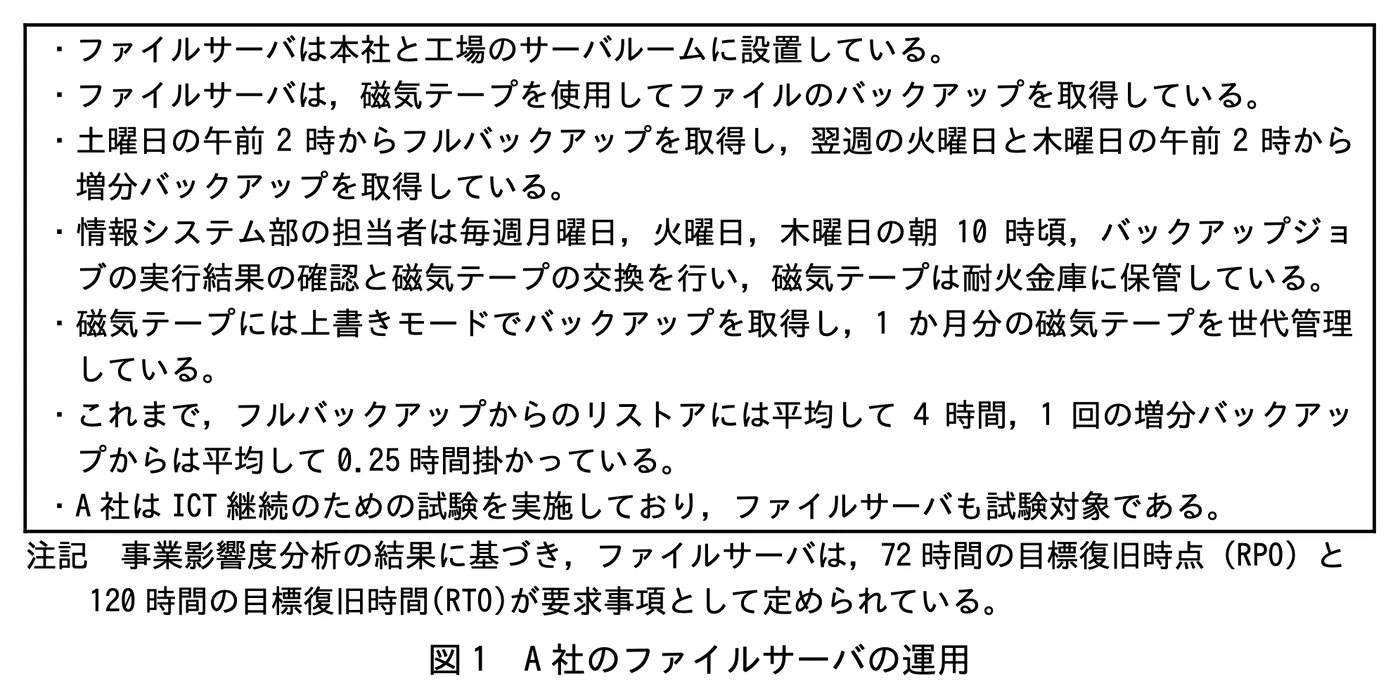
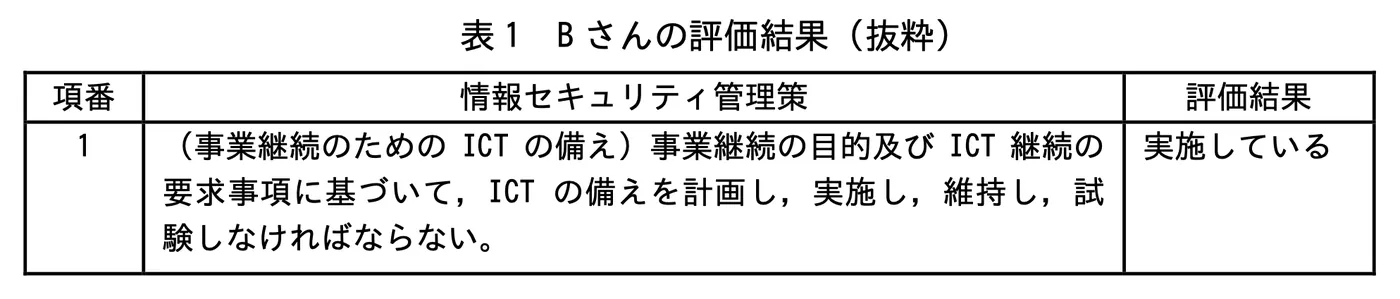
A 社はISMS 認証を取得しており,最高情報セキュリティ責任者(CISO)を中心に情報セキュリティに取り組み,定期的に,情報セキュリティリスクアセスメントを行っている。今般,ISMS 認証基準がJIS Q 27001:2023 に改正されたことを受け,情報セキュリティリーダーのB さんは,新基準への移行審査に向けて準備することになった。改正によって新たに追加された情報セキュリティ管理策について,B さんは情報システム部の担当者に取組状況を確認し,その評価結果を表1 にまとめた。 表1 B さんの評価結果(抜粋)
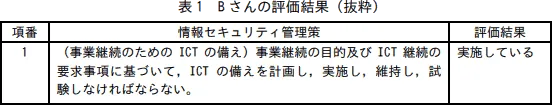
B さんは,移行審査前の内部監査で,内部監査室から表1 の項番1 に関するファイルサーバの運用について何点か質問を受け,表2 のとおり回答した。
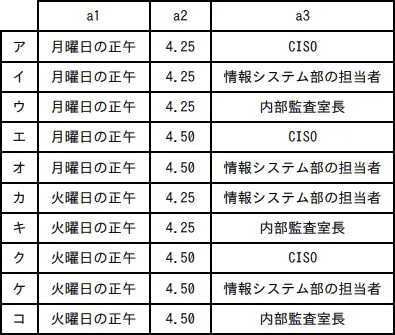
設問 表2 中のa1~a3に入れる字句の適切な組合せを,a に関する解答群の中から選べ。 a に関する解答群
- ア
a1:月曜日の正午/a2:4.25/a3:CISO
- イ
a1:月曜日の正午/a2:4.25/a3:情報システム部の担当者
- ウ
a1:月曜日の正午/a2:4.25/a3:内部監査室長
- エ
a1:月曜日の正午/a2:4.50/a3:CISO
- オ
a1:月曜日の正午/a2:4.50/a3:情報システム部の担当者
- カ
a1:火曜日の正午/a2:4.25/a3:情報システム部の担当者
- キ
a1:火曜日の正午/a2:4.25/a3:内部監査室長
- ク
a1:火曜日の正午/a2:4.50/a3:CISO
- ケ
a1:火曜日の正午/a2:4.50/a3:情報システム部の担当者
- コ
a1:火曜日の正午/a2:4.50/a3:内部監査室長
会話形式の解説
 講師
 受験者講師受験者講師受験者講師受験者講師受験者講師受験者講師受験者講師受験者
まとめ
解答・解説
正解はクです
この問題のテーマ
解き方の考え方
選択肢ごとの解説
- ×ア a1:月曜日の正午/a2:4.25/a3:CISOa3のCISOは合っていますが、a2の4.25が誤りです。木曜正午の障害では増分バックアップを2回分リストアするため、4.50時間掛かります。
- ×イ a1:月曜日の正午/a2:4.25/a3:情報システム部の担当者a2の4.25が誤りです(正しくは4.50時間)。また、情報システム部の担当者は計画を実行する側です。その担当者が承認すると自分で承認することになり、職務の分離に反します。
- ×ウ a1:月曜日の正午/a2:4.25/a3:内部監査室長a2の4.25が誤りです。また、内部監査室長が承認すると、監査する側が監査対象の計画を承認することになります。そのため、監査の独立性が損なわれます。
- ×エ a1:月曜日の正午/a2:4.50/a3:CISOa2とa3は合っていますが、a1の月曜正午が誤りです。金曜正午の72時間前は火曜正午です。
- ×オ a1:月曜日の正午/a2:4.50/a3:情報システム部の担当者a1の月曜正午が誤りです。さらに、a3の担当者が承認すると計画を実行する本人による承認になり、職務の分離に反します。
- ×カ a1:火曜日の正午/a2:4.25/a3:情報システム部の担当者a1は合っていますが、a2の4.25とa3の担当者が誤りです。リストアには4.50時間掛かります。また、計画の実行者が自分で承認するのは職務の分離に反します。
- ×キ a1:火曜日の正午/a2:4.25/a3:内部監査室長a2の4.25とa3の内部監査室長が誤りです。監査する側が監査対象の計画を承認すると、監査の独立性が損なわれます。
- ○ク a1:火曜日の正午/a2:4.50/a3:CISOa1の火曜正午とa2の4.50時間は、どちらも計算結果と一致します。a3も、A社の情報セキュリティの取組の中心として責任と権限を持つCISOが当てはまります。したがって、クが正解です。
- ×ケ a1:火曜日の正午/a2:4.50/a3:情報システム部の担当者a1とa2は合っていますが、a3の担当者が誤りです。計画を実行する本人が承認することになり、職務の分離に反します。
- ×コ a1:火曜日の正午/a2:4.50/a3:内部監査室長a1とa2は合っていますが、a3の内部監査室長が誤りです。監査する側が監査対象の計画を承認することになり、監査の独立性が損なわれます。
POINT
- RPOで復元すべき時点は、障害の発生時刻からRPOの時間をさかのぼって求めます。
- フルバックアップと増分バックアップの場合、リストアにはフルと、その後の増分すべてを使います。
- 計画は、実行する担当者ではなく、責任と権限を持つ管理者が承認します。
- 内部監査をする側は、監査対象の計画を承認しません。