
セキュアOSはアクセス権と管理者権限をどう扱うのか
情報セキュリティマネジメント試験 令和8年度 問6 / セキュリティ › 情報セキュリティ対策
過去問にチャレンジ
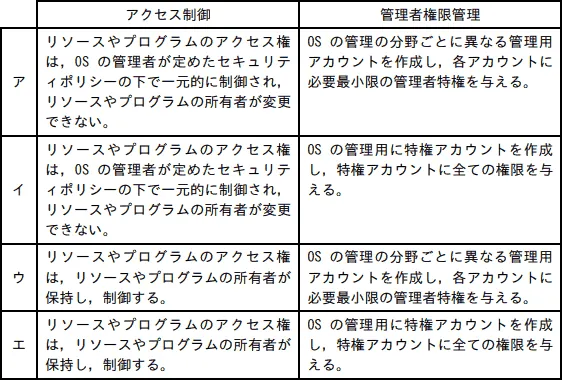
セキュアOSのアクセス制御と管理者権限管理を説明した適切な組みはどれか。
- ア
アクセス制御:リソースやプログラムのアクセス権は,OS の管理者が定めたセキュリティポリシーの下で一元的に制御され,リソースやプログラムの所有者が変更できない。/管理者権限管理:OS の管理の分野ごとに異なる管理用アカウントを作成し,各アカウントに必要最小限の管理者特権を与える。
- イ
アクセス制御:リソースやプログラムのアクセス権は,OS の管理者が定めたセキュリティポリシーの下で一元的に制御され,リソースやプログラムの所有者が変更できない。/管理者権限管理:OS の管理用に特権アカウントを作成し,特権アカウントに全ての権限を与える。
- ウ
アクセス制御:リソースやプログラムのアクセス権は,リソースやプログラムの所有者が保持し,制御する。/管理者権限管理:OS の管理の分野ごとに異なる管理用アカウントを作成し,各アカウントに必要最小限の管理者特権を与える。
- エ
アクセス制御:リソースやプログラムのアクセス権は,リソースやプログラムの所有者が保持し,制御する。/管理者権限管理:OS の管理用に特権アカウントを作成し,特権アカウントに全ての権限を与える。
会話形式の解説
 講師
今回はセキュアOSの問題です。表は「アクセス制御」と「管理者権限管理」の2列に分かれています。列ごとに、セキュアOSの特徴に合う記述はどちらかを判定していきましょう。
 受験者
アクセス制御の列は2種類ですね。管理者が定めたポリシーで一元的に制御して所有者は変更できないものと、所有者がアクセス権を持って制御するものです。私は、持ち主が自分で決められる方が自然な気がしました。
講師その感覚は一般的なOSの仕組みに近いです。所有者が自分のリソースのアクセス権を決める方式を任意アクセス制御、DACと呼びます。WindowsやLinuxの通常のファイル権限は、この考え方です。
受験者では、セキュアOSはもう一方の方式を使うということですか。
講師そうです。セキュアOSが使うのは強制アクセス制御、MACです。管理者が定めたセキュリティポリシーでアクセス権を一元管理するので、所有者であっても勝手に変更できません。だから、アクセス制御の列で正しいのは「一元的に制御され、所有者が変更できない」の方です。
受験者所有者が自由に権限を緩められると、うっかりミスや乗っ取りで穴が開いてしまうから、ということでしょうか。
講師その理解で大丈夫です。次は管理者権限管理の列です。分野ごとに管理用アカウントを分けて必要最小限の特権を与える記述と、一つの特権アカウントに全ての権限を与える記述があります。
受験者全権限を持つアカウントは、管理する側からすると便利そうに思えます。
講師便利ですが、それは従来型のOSの管理方法です。そのアカウントが乗っ取られると、被害がシステム全体に及びます。セキュアOSは最小特権、つまり各アカウントに仕事で必要な最小限の権限だけを与える考え方を取ります。分野ごとにアカウントを分けて特権を最小限にする記述が正しいです。
受験者そうすると、強制アクセス制御と最小特権の両方がそろった行が正解ですね。強制アクセス制御に全権限の特権アカウントを組み合わせた行は、管理者権限の列が誤りです。所有者が制御する方式に最小特権を組み合わせた行は、アクセス制御の列が誤りです。
講師そのとおりです。残る行は、所有者が制御する方式と全権限の特権アカウントの組合せで、従来型OSの特徴そのものです。両方の列とも誤りですね。
受験者誤りの選択肢の多くは、片方の列だけ正しい記述が入っているので、片方だけ見て選ぶと間違えそうです。
講師大事な点です。誤りの選択肢には、片方だけ正しい記述が混ぜてあります。列ごとに正誤を決めてから行を絞り込むと確実です。なお、セキュアOSの代表例としては、Linux向けのSELinuxがよく知られています。「MACは管理者のポリシーで強制する、DACは所有者が任意に決める」と、名前と中身を結び付けて覚えておきましょう。
まとめ
セキュアOSの中核機能は、強制アクセス制御と最小特権の2つです。強制アクセス制御(MAC)では、管理者が定めたセキュリティポリシーでアクセス権を一元管理し、所有者でも変更できません。一方、所有者がアクセス権を決める方式は任意アクセス制御(DAC)で、一般的なOSで使われています。管理者権限は、分野ごとにアカウントを分けて必要最小限の特権だけを与えます。全権限を一つのアカウントに集中させると、乗っ取られたときの被害がシステム全体に及ぶためです。
解答・解説
正解はアです
この問題のテーマ
セキュアOSの2つの中核機能を問う問題です。アクセス権を誰が決めるのか(強制アクセス制御)と、管理者の権限をどう配分するのか(最小特権)を、それぞれ正しく説明した組合せを選びます。
解き方の考え方
表の2つの列は別々に判定できます。アクセス制御の列では、管理者のポリシーで一元的に制御し所有者は変更できないという強制アクセス制御の記述を選びます。管理者権限管理の列では、分野ごとにアカウントを分けて必要最小限の特権だけを与えるという最小特権の記述を選びます。両方を満たす行はアだけです。
選択肢ごとの解説
- ○ア アクセス制御:リソースやプログラムのアクセス権は,OS の管理者が定めたセキュリティポリシーの下で一元的に制御され,リソースやプログラムの所有者が変更できない。/管理者権限管理:OS の管理の分野ごとに異なる管理用アカウントを作成し,各アカウントに必要最小限の管理者特権を与える。アクセス制御の列は、管理者が定めたポリシーで一元的に制御し、所有者でも変更できないという強制アクセス制御の説明です。管理者権限管理の列は、管理の分野ごとにアカウントを分けて必要最小限の特権を与える最小特権の説明です。どちらもセキュアOSの特徴に合っています。
- ×イ アクセス制御:リソースやプログラムのアクセス権は,OS の管理者が定めたセキュリティポリシーの下で一元的に制御され,リソースやプログラムの所有者が変更できない。/管理者権限管理:OS の管理用に特権アカウントを作成し,特権アカウントに全ての権限を与える。アクセス制御の列は強制アクセス制御なので正しいです。しかし、一つの特権アカウントに全ての権限を与える方式は従来型OSの管理方法で、最小特権に反します。そのアカウントが乗っ取られると、被害がシステム全体に及んでしまいます。
- ×ウ アクセス制御:リソースやプログラムのアクセス権は,リソースやプログラムの所有者が保持し,制御する。/管理者権限管理:OS の管理の分野ごとに異なる管理用アカウントを作成し,各アカウントに必要最小限の管理者特権を与える。管理者権限管理の列は最小特権なので正しいです。しかし、アクセス権を所有者が保持し制御する方式は任意アクセス制御(DAC)で、セキュアOSのアクセス制御ではありません。
- ×エ アクセス制御:リソースやプログラムのアクセス権は,リソースやプログラムの所有者が保持し,制御する。/管理者権限管理:OS の管理用に特権アカウントを作成し,特権アカウントに全ての権限を与える。所有者がアクセス権を制御する任意アクセス制御と、全権限を持つ特権アカウントの組合せです。これは従来型OSの特徴そのもので、両方の列とも誤りです。
補足
選択肢は「正しい記述と誤った記述の組合せ」でできているため、片方の列だけで判断すると誤答しやすくなります。列ごとに正誤を決めてから行を絞り込むと、確実に解けます。セキュアOSの代表例としては、Linux向けのSELinuxがよく知られています。
POINT
- セキュアOSの中核機能は、強制アクセス制御と最小特権の2つです。
- 強制アクセス制御(MAC)では、管理者が定めたポリシーでアクセス権を一元管理し、所有者でも変更できません。
- 所有者が自分のリソースのアクセス権を決める方式は任意アクセス制御(DAC)で、一般的なOSで使われています。
- 最小特権では、管理の分野ごとにアカウントを分け、それぞれに必要最小限の権限だけを与えます。
- 全権限を一つのアカウントに集中させると、そのアカウントが乗っ取られたときの被害がシステム全体に及びます。