
問合せフォームへの大量投稿を検知する監視指標の選び方
情報セキュリティマネジメント試験 令和元年度秋期 午後 問13 / セキュリティ › 情報セキュリティ対策
過去問にチャレンジ
問問1の共通の文
ECサイトの情報セキュリティの改善に関する次の記述を読んで,設問1~5に答えよ。 J社は,従業員数90名の生活雑貨販売会社であり,店舗とECサイト(以下,J社のECサイトをJサイトという)で生活雑貨を販売している。Jサイトでの販売は5年前に開始され,現在はJ社の売上の7割を占めている。Jサイトに登録されたアカウント数は現在100万を超えている。Jサイトの顧客は幅広い年齢層にわたることから,ECサイトに不慣れな顧客でも容易に利用できるように,顧客からの問合せへの対応に力を入れており,問合せをJサイトの問合せフォーム及び電話で受け付けている。Jサイトに投稿された問合せは,カスタマサポート部に電子メール(以下,電子メールをメールという)で送信される。問合せには,通常,1日以内に対応している。 J社には,総務部,商品企画部,店舗営業部,EC営業部,情報システム部,カスタマサポート部の六つの部があり,EC営業部はJサイトの利用者の管理及び商品登録(以下,サイト運営という)並びにJサイトの情報セキュリティ対策を担当している。 J社では,3年前に最高情報セキュリティ責任者(CISO)を委員長とする情報セキュリティ委員会を設置し,情報セキュリティポリシー及び情報セキュリティ関連規程を整備した。J社のCISOは副社長である。情報セキュリティ委員会の事務局は,情報システム部が担当している。また,各部の部長は,情報セキュリティ委員会の委員,及び自部における情報セキュリティ責任者を務め,自部の情報セキュリティを確保し,維持,改善する役割を担っている。各情報セキュリティ責任者は,自部の情報セキュリティに関わる実務を担当する情報セキュリティリーダーを選任している。EC営業部のCさんは,同部の情報セキュリティリーダーに任命されている。 〔Jサイトの情報セキュリティ対策〕 Jサイトはインターネットからの通信を監視・制御するためにファイアウォール(以下,FWという),IPS及びWAFを導入している。Jサイトには,次の2種類のアカウントがある。 管理者がハードウェア,OS,ミドルウェア及びアプリケーションソフトウェアの運用管理,並びにサイト運営を行う際に用いる管理用アカウント顧客がJサイトで商品を購入する際に用いる顧客用アカウント 管理用アカウントでのログインには2要素認証を実装しており,パスワード及び携帯用トークンを使った時刻同期式ワンタイムパスワードを採用している。一方,顧客用アカウントとその認証の仕様は顧客の利便性を考慮し,次のようになっている。 利用者IDとパスワードの組み(以下,利用者IDとパスワードの組みを認証情報という)を採用パスワードは8文字以上で英数字混在が必要顧客が登録している情報を確認又は変更する際には認証情報の再入力が必要新規にアカウントを登録する際に,既に使われている利用者IDを指定すると,使用されている旨を画面に表示顧客用アカウントをもっていない者でも問合せを投稿できるようにするために,問合せを投稿する際には利用者認証が不要 〔Jサイトの顧客情報〕 J社の情報セキュリティリスクアセスメントの結果では,Jサイトの顧客の個人情報が,情報セキュリティ上,J社で最も重要な情報となっている。この個人情報には,顧客の氏名,配送先住所,連絡先電話番号,認証情報,メールアドレスが含まれており,それらは,Jサイト内のデータベースに保存されている。 なお,クレジットカード番号及びクレジットカード会員名は,外部の決済サービスを用いて非保持化を実現しており,Jサイトでは取り扱っていない。 〔情報セキュリティインシデントの発生〕 2018年11月7日,カスタマサポート部からCさんに連絡があった。偽ブランド品の販売サイトと思われるサイトに誘導するメッセージ(以下,誘導メッセージという)が書かれた問合せが数万件投稿されたので,通常の問合せへの対応が遅延しているとのことだった。Cさんが情報システム部にJサイトの調査を依頼したところ,誘導メッセージ以外にも,不正アクセスと思われるログイン試行があり,既に調査を開始しているとのことだった。この一連の情報セキュリティ事象を受けて臨時の情報セキュリティ委員会が開催され,情報セキュリティインシデント(以下,インシデントという)が宣言された。不正ログインが成功した顧客用アカウントについて更に詳細に調査したところ,購入していないものが届いたとか,購入していないのに請求が来たといった被害はなかった。顧客への影響は顧客用アカウントの認証情報を攻撃者に知られてしまったことだけであることが確認できたので,顧客への連絡とパスワードのリセットを実施した。不正ログインへの対応が完了した後に開催された情報セキュリティ委員会で,今回のインシデントについて,情報システム部のU部長及びカスタマサポート部のM部長から調査結果が表1のとおり報告された。
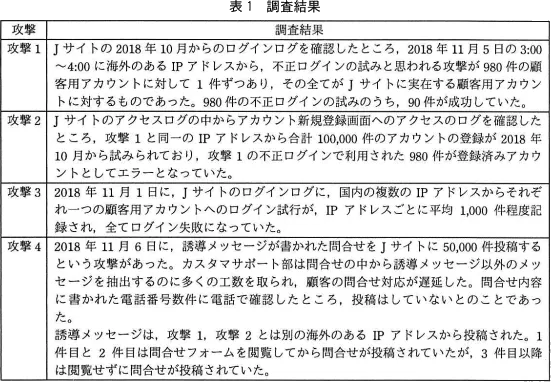
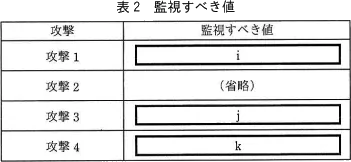
情報セキュリティ委員会は,EC営業部のE部長に対し,表1の攻撃について,対策を検討するよう指示した。E部長はCさんと協力し,対策を検討した。 〔攻撃1への対応〕 次は,攻撃1についてのE部長とCさんの会話である。 E部長: 攻撃1には,Jサイトから漏えいした顧客用アカウントの認証情報が利用されているとは考えられませんか。 Cさん: 考えられません。もし,漏えいした顧客用アカウントの認証情報が利用されているとしたら,ログインが全て成功しているはずです。しかし,ログインの9割は失敗しています。 E部長: 攻撃1では,どのような方法が使われたと考えられますか。 Cさん: 攻撃1では,最近よく聞く,[a]という方法が使われたと考えています。その方法を使った攻撃は,一般的に[b]場合に成功しやすいといわれています。 E部長: 攻撃1を防ぐにはどのような対策が考えられますか。 Cさん: 攻撃1の対策には複数ありますが,利用者本人かどうかを確認するために,認証情報による利用者認証に加え,[c1]を導入する方法が一般的だと考えます。この方法は,攻撃1の被害を未然に防ぐことができるというメリットがあり,かつ,他の多数のECサイトでも利用されています。 E部長: その対策には,[c2]という特有の課題があるのではないでしょうか。 Cさん: 可能性はありますが,多くの実績があるので問題はないでしょう。 Cさんは,攻撃1が成功したのは,顧客側にも問題があるので,その問題も解決する必要があると考え,顧客に①自衛のための対策を促すことを考えた。 〔攻撃2への対応〕 次は,攻撃2についてのE部長とCさんの会話である。 E部長: 攻撃2では何が行われたのでしょうか。 Cさん: アカウント新規登録画面へのアクセスのログを確認した範囲では,Jサイトに対して[d]が行われたと考えています。同様の事例が最近,他サイトでもあったという情報がありました。 E部長: 攻撃2を防ぐにはどのような対策が考えられますか。 Cさんは対策を説明した。 〔攻撃3への対応〕 Cさんは,今回,攻撃3は防ぐことができたものの,[e]場合には成功しやすいと考え,連続ログイン失敗回数の上限を超えたアカウントをロックする(以下,アカウントロックという)という対策をE部長に提案した。E部長は,対策としてはよいが,顧客に影響があるのでM部長に意見を求めるようにと指示した。次はCさんとM部長の会話である。 Cさん: アカウントロックは広く使われている技術です。 M部長: Jサイトの顧客は幅広い年齢層にわたるので,[f]状況が多数発生し,顧客がカスタマサポート部に電話をして対応を依頼するでしょう。問合せが大幅に増えるのは困ります。 Cさん: ②問合せがなるべく増えないよう,適切に対応します。 〔攻撃4への対応〕 Cさんは,攻撃4は,問合せフォームに自動で大量の投稿を試みる攻撃であり,大量の投稿が成功してしまった原因は[g]ことであると考え,対策について,U部長及びM部長に相談した。次はU部長,M部長及びCさんの会話である。 U部長: 問合せを投稿する際に,利用者認証をしてはどうでしょうか。 M部長: 問合せフォームは既存の顧客以外からも広く意見を集める重要な手段なので,誰でも投稿できるようにする必要があり,利用者認証をするのはよい方法とは言えません。 U部長: それでは,利用者本人かどうかを確認する代わりに,[h1]のはどうでしょうか。 Cさん: [h1]のは,利用者によっては[h2]という問題が起こる可能性があるので実装には十分注意する必要がありますね。 攻撃1から攻撃4への対応について検討した対策(以下,検討済対策という)をE部長は情報セキュリティ委員会に諮り,実施について承認を得た。ただし,検討済対策を実施したとしても,攻撃1から攻撃4を防ぐことができないこともあり得るので,追加の対策として,今回と同様のインシデントが発生したらすばやく対応できるようにするための対策を検討するよう指示があった。 〔追加の対策の検討〕 Cさんは,追加の対策として,表1の攻撃を検知するために監視することにし,監視すべき値を表2にまとめた。これらの値が単位時間当たり一定数以上となった場合,EC営業部の情報セキュリティ責任者と情報セキュリティリーダーにメールで通知する。
J社は,検討済対策及び追加の対策を全て完了させた。その後,Jサイトは表1と同様の攻撃を受けたが,検討済対策が有効に機能していたので,攻撃が成功することは少なかった。また,攻撃が成功した場合でも,追加の対策が有効に機能したので,被害を最小限に抑えることができた。Jサイトの情報セキュリティは大きく向上した。
設問5表2中の[i]~[k]に入れる字句はどれか。解答群のうち,最も適切なものをそれぞれ選べ。この問題では空欄[k]について回答してください。
- ア
WAFが検知した攻撃のうちJサイトの脆弱性を悪用した攻撃の数
- イ
カスタマサポート部に入った電話での問合せ数
- ウ
同一IPアドレスからの問合せフォームへのアクセス数
- エ
同一の顧客用アカウントについて一定数以上のIPアドレスから試行したログイン数
- オ
同一の顧客用アカウントについて失敗したログイン数
- カ
複数の顧客用アカウントについて同一のIPアドレスから試行したログイン数
会話形式の解説
 講師
 受験者講師受験者講師受験者講師受験者講師受験者講師受験者講師受験者講師
まとめ
解答・解説
正解はウです
この問題のテーマ
解き方の考え方
選択肢ごとの解説
- ×ア WAFが検知した攻撃のうちJサイトの脆弱性を悪用した攻撃の数WAFが検知した脆弱性悪用攻撃の数を監視する案です。攻撃4は脆弱性を突いたものではなく、通常の投稿を大量に繰り返しただけです。このような投稿はWAFで攻撃として検知されない場合があるため、監視値として適切ではありません。
- ×イ カスタマサポート部に入った電話での問合せ数カスタマサポート部への電話問合せ数を監視する案です。攻撃4はWebの問合せフォームへの大量投稿なので、電話の件数を見てもフォームへの要求の集中は直接分かりません。
- ○ウ 同一IPアドレスからの問合せフォームへのアクセス数同一IPアドレスからの問合せフォームへのアクセス数を監視する案です。攻撃4では1つのIPアドレスから50,000件が投稿されたので、この値が単位時間当たりで急に増えたときに異常として検知できます。フォームへのアクセスには投稿処理も含まれるため、閲覧せずに直接投稿してくる場合も数えられます。
- ×エ 同一の顧客用アカウントについて一定数以上のIPアドレスから試行したログイン数同一の顧客用アカウントへ一定数以上のIPアドレスから試行されたログイン数を監視する案です。問合せの投稿には顧客用アカウントでの認証が不要なので、アカウントを単位にした値では攻撃4の大量投稿を捉えられません。
- ×オ 同一の顧客用アカウントについて失敗したログイン数同一の顧客用アカウントでログインに失敗した回数を監視する案です。攻撃4の投稿はログインを伴わないため、ログイン失敗の数は増えません。この値は、1つのアカウントへのログイン失敗が続いた攻撃3の検知に向く指標です。
- ×カ 複数の顧客用アカウントについて同一のIPアドレスから試行したログイン数同一のIPアドレスから複数の顧客用アカウントへ試行されたログイン数を監視する案です。攻撃4は顧客用アカウントへのログインを試す攻撃ではないので、当てはまりません。1つのIPアドレスから多数のアカウントへのログインが試された攻撃1の検知に向く指標です。
補足
POINT
- 監視する値は、攻撃の「発信元」と「狙われた機能」に合わせて選びます。
- 攻撃4は認証の要らない問合せフォームへの大量投稿なので、ログインやアカウントに関する値では検知できません。
- 1つのIPアドレスからの要求が集中する攻撃は、IPアドレスごとのアクセス数を単位時間当たりで監視すると見つけられます。
- WAFは脆弱性を悪用する通信の検知が得意で、正常な形式の要求を大量に送る攻撃は見逃すことがあります。