
マネジメントレビューで考慮する事項と「目的」の扱い
情報セキュリティマネジメント試験 平成31年度春期 午前 問1 / セキュリティ › 情報セキュリティ管理
過去問にチャレンジ
JIS Q 27001:2014(情報セキュリティマネジメントシステム-要求事項)において,トップマネジメントがマネジメントレビューで考慮しなければならない事項としている組合せとして,適切なものはどれか。
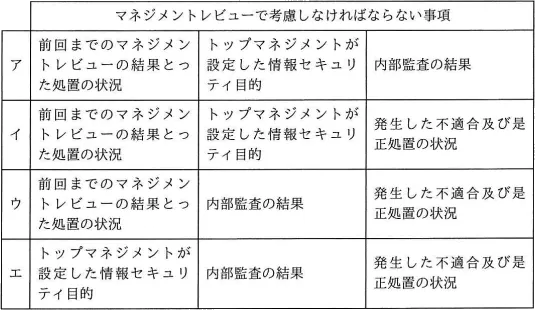
- ア
前回までのマネジメントレビューの結果とった処置の状況/トップマネジメントが設定した情報セキュリティ目的/内部監査の結果
- イ
前回までのマネジメントレビューの結果とった処置の状況/トップマネジメントが設定した情報セキュリティ目的/発生した不適合及び是正処置の状況
- ウ
前回までのマネジメントレビューの結果とった処置の状況/内部監査の結果/発生した不適合及び是正処置の状況
- エ
トップマネジメントが設定した情報セキュリティ目的/内部監査の結果/発生した不適合及び是正処置の状況
会話形式の解説
 講師
今回は、JIS Q 27001:2014のマネジメントレビューで、トップマネジメントが考慮しなければならない事項の組合せを選ぶ問題です。トップマネジメントとは、組織を指揮する最高位の経営層のことです。
 受験者
マネジメントレビューという言葉は聞いたことがありますが、何をする場なのかがあいまいです。
講師ISMS、つまり情報セキュリティマネジメントシステムの運用結果を、経営層が定期的に見直す活動です。規格では9.3に定められています。
受験者表を見ると、出てくる項目は4種類だけですね。前回レビューの処置状況、設定した情報セキュリティ目的、内部監査の結果、不適合及び是正処置の状況です。
講師そこが解き方の鍵です。4種類から3つを選ぶ組合せなので、考慮事項に当たらない項目を1つ見つければ、答えが決まります。
受験者見直しの場なら、経営層が決めた目的は大事そうなので、入ると思ってしまいます。
講師迷いやすいところです。見直しの場で確かめるのは「結果や状況」です。目的について考慮するのは、その達成状況です。設定した目的そのものは考慮事項に含まれません。
受験者なるほど、目的そのものではなく、どこまで達成できたかを見るのですね。すると「設定した情報セキュリティ目的」を含む組合せは外れます。
講師そのとおりです。その項目を含むのは、ア・イ・エの3つです。アは不適合及び是正処置の状況が、イは内部監査の結果が、エは前回レビューの処置状況が、それぞれ抜けている点でも足りません。
受験者残るのは、前回レビューの処置状況、内部監査の結果、不適合及び是正処置の状況の組合せですね。それぞれ規格のどこに当たるのですか。
講師前回レビューの結果とった処置の状況は、規格が考慮事項として直接挙げています。内部監査の結果は、情報セキュリティパフォーマンスに関するフィードバックとして考慮されます。
受験者不適合及び是正処置という言葉もよく分かっていません。
講師不適合は要求事項を満たしていないこと、是正処置はその原因を取り除く処置です。これも監視・測定の結果などと並んで、パフォーマンスのフィードバックとして考慮されます。
受験者3つとも規格の考慮事項で、設定した目的そのものを含まないので、ウが正解ですね。
講師正解です。ほかにも、外部・内部の課題の変化、利害関係者からのフィードバック、リスクアセスメントの結果とリスク対応計画の状況、継続的改善の機会が考慮事項です。
講師なお、この問題は出題当時のJIS Q 27001:2014に基づいています。現在はISO/IEC 27001:2022に対応したJIS Q 27001:2023が発行されています。
まとめ
JIS Q 27001:2014の9.3では、トップマネジメントがISMSを定期的に見直すマネジメントレビューで考慮すべき事項を定めています。前回までのレビューの結果とった処置の状況は、考慮事項として直接挙げられています。内部監査の結果と、不適合及び是正処置の状況は、情報セキュリティパフォーマンスに関するフィードバックとして考慮されます。目的について考慮するのは達成状況で、設定した目的そのものは含まれないため、正解はウです。なお、現在はJIS Q 27001:2023が発行されています。
解答・解説
正解はウです
この問題のテーマ
JIS Q 27001:2014の9.3「マネジメントレビュー」で、トップマネジメント(組織を指揮する最高位の経営層)が考慮しなければならない事項を問う問題です。
解き方の考え方
表の3つの欄の項目は、前回レビューの処置状況、設定した情報セキュリティ目的、内部監査の結果、不適合及び是正処置の状況の4種類しかありません。そのため、規格の考慮事項に当たらない項目を1つ見つければ、残る組合せが決まります。まず、マネジメントレビューがISMS(情報セキュリティマネジメントシステム)の運用結果を経営層が定期的に見直す場だと確かめます。次に、各項目が「結果・状況」を確かめるものか、「目的そのもの」かを照らします。見直しの場で確かめるのは目的の達成状況であり、設定した目的そのものではありません。したがって、「設定した情報セキュリティ目的」を含まない組合せが正解です。
選択肢ごとの解説
- ×ア 前回までのマネジメントレビューの結果とった処置の状況/トップマネジメントが設定した情報セキュリティ目的/内部監査の結果アの組合せは、前回レビューの処置状況、設定した情報セキュリティ目的、内部監査の結果の3つです。このうち規格が考慮を求めるのは目的の達成状況で、設定した目的そのものではありません。また、規格が挙げる不適合及び是正処置の状況が入っていません。したがって、アは不適切です。
- ×イ 前回までのマネジメントレビューの結果とった処置の状況/トップマネジメントが設定した情報セキュリティ目的/発生した不適合及び是正処置の状況イの組合せは、前回レビューの処置状況、設定した情報セキュリティ目的、不適合及び是正処置の状況の3つです。アと同じく、設定した目的そのものは考慮事項ではありません。さらに、レビューで考慮される内部監査の結果が抜けています。したがって、イは不適切です。
- ○ウ 前回までのマネジメントレビューの結果とった処置の状況/内部監査の結果/発生した不適合及び是正処置の状況ウの組合せは、前回レビューの処置状況、内部監査の結果、不適合及び是正処置の状況の3つです。前回の処置状況は、規格が考慮事項として直接挙げています。内部監査の結果と、不適合(要求事項を満たしていないこと)及び是正処置(その原因を取り除く処置)は、情報セキュリティパフォーマンスに関するフィードバックとして考慮されます。3つとも規格の考慮事項で、設定した目的そのものを含まないため、ウが正解です。
- ×エ トップマネジメントが設定した情報セキュリティ目的/内部監査の結果/発生した不適合及び是正処置の状況エの組合せは、設定した情報セキュリティ目的、内部監査の結果、不適合及び是正処置の状況の3つです。設定した目的そのものは考慮事項ではありません。また、規格が最初に挙げる前回レビューの処置状況が入っていません。したがって、エは不適切です。
補足
考慮事項には、ほかにもISMSに関係する外部・内部の課題の変化、利害関係者からのフィードバック、リスクアセスメントの結果とリスク対応計画の状況、継続的改善の機会があります。
※出題当時の規格はJIS Q 27001:2014です。現在は、ISO/IEC 27001:2022に対応したJIS Q 27001:2023が発行されています。この問題は出題当時の2014年版に基づいて解説しています。
POINT
- マネジメントレビューは、トップマネジメントがISMSを定期的に見直す活動で、JIS Q 27001:2014では9.3に定められています。
- 考慮事項には、前回までのレビューの結果とった処置の状況が含まれます。
- 不適合及び是正処置、監視・測定の結果、監査結果は、情報セキュリティパフォーマンスに関するフィードバックとして考慮されます。
- 目的について考慮するのは達成状況です。設定した目的そのものは考慮事項に含まれません。