
PCI DSSのカードセキュリティコードは承認後に保管できるか
情報セキュリティマネジメント試験 平成31年度春期 午前 問14 / セキュリティ › セキュリティ技術評価
過去問にチャレンジ
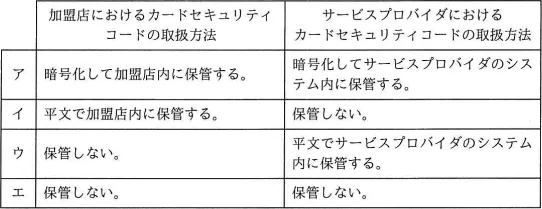
PCI DSSv3.2.1において,取引承認を受けた後の加盟店及びサービスプロバイダにおけるカードセキュリティコードの取扱方法の組みのうち,適切なものはどれか。ここで,用語の定義は次のとおりとする。 〔用語の定義〕 加盟店とは,クレジットカードを商品又はサービスの支払方法として取り扱う事業体をいう。 サービスプロバイダとは,他の事業体の委託でカード会員データの処理,保管,伝送に直接関わる事業体をいう。イシュア(クレジットカード発行や発行サービスを行う事業体)は除く。 カードセキュリティコードには,カード表面又は署名欄に印字されている,3桁又は4桁の数値がある。
- ア
暗号化して加盟店内に保管する。暗号化してサービスプロバイダのシステム内に保管する。
- イ
平文で加盟店内に保管する。保管しない。
- ウ
保管しない。平文でサービスプロバイダのシステム内に保管する。
- エ
保管しない。保管しない。
会話形式の解説
 講師
今回はPCI DSSの問題です。クレジットカード業界のセキュリティ基準で、取引の承認を受けた後に、加盟店とサービスプロバイダがカードセキュリティコードを保管してよいかを選びます。表には2列あるので、両方の扱いが正しい組み合わせを探してください。
 受験者
選択肢を見ると、暗号化して保管する、平文で保管する、保管しない、の3種類がありますね。平文は危ないので、暗号化して両方で保管する組み合わせが一番安全だと思いました。
講師そう考える人は多いです。ただ、ここで押さえたいのはカードセキュリティコードの分類です。PCI DSSでは、カードセキュリティコードは機密認証データに入ります。PINや、磁気ストライプ・ICのトラックデータと同じ仲間です。
受験者機密認証データだと、何か特別なルールがあるのですか。
講師はい。v3.2.1の要件3.2で、機密認証データは承認後に保存してはいけないと決められています。この禁止は暗号化しても解除されません。ですから、両方で暗号化して保管する組み合わせも誤りになります。
受験者暗号化すれば保管してよいと思い込んでいました。保護のしかたではなく、保管そのものが禁止なのですね。
講師そのとおりです。理由は、漏えいしたデータが偽造カードの作成や不正取引に使われるのを防ぐためです。それでは、片方だけ保管しない組み合わせはどう判断しますか。
受験者加盟店が平文で保管して、サービスプロバイダは保管しない組み合わせは、加盟店側が禁止に反しています。逆に加盟店は保管せず、サービスプロバイダが平文で保管する組み合わせも、サービスプロバイダ側が反しています。片方でも保管していれば不適切ということですね。
講師正確です。サービスプロバイダは委託を受けてカード会員データを処理する立場ですが、承認後の保存禁止に例外はありません。加盟店にもサービスプロバイダにも同じように適用されます。
受験者では、両方とも保管しない組み合わせが正解ですね。表の2列がどちらも保管しないになっているものを探せば、暗号化か平文かを比べる必要もないと分かりました。
講師はい、それが正解です。混同しやすい点も補っておきます。カード番号、つまりPANは、読み取れない形にするなどの保護をすれば保存できます。一方、機密認証データは承認後に保存そのものが禁止です。この違いがよく狙われます。
受験者問題文の定義でイシュアが除かれていたのは、なぜですか。
講師イシュアはカードを発行する側で、正当な事由があってこうしたデータを保存する場合があり、この禁止の対象外とされています。なお、PCI DSSは出題後にv4.0系へ改訂され、v3.2.1は廃止されています。要件の番号は変わりましたが、承認後は暗号化していても機密認証データを保存しないという原則は引き継がれています。
まとめ
PCI DSSでは、カードセキュリティコードはPINやトラックデータと同じ機密認証データに分類されます。v3.2.1の要件3.2により、機密認証データは取引承認後に保存してはならず、暗号化してもこの禁止は解除されません。この原則は加盟店にもサービスプロバイダにも同じように適用されるため、両方とも「保管しない」とする組み合わせが適切です。保護をすれば保存できるカード番号(PAN)と混同しないことが大切です。
解答・解説
正解はエです
この問題のテーマ
クレジットカードのセキュリティ基準であるPCI DSS v3.2.1で、取引の承認を受けた後に、カードセキュリティコード(カードに印字された3桁又は4桁の数値)を保管してよいかを選ぶ問題です。加盟店とサービスプロバイダの両方の扱いを組み合わせて答えます。
解き方の考え方
最初に、カードセキュリティコードがPCI DSSのどの分類に当たるかを確かめます。答えは機密認証データです。次に、要件3.2と照らします。この要件は、承認後に機密認証データを保存しないことを求めており、暗号化しても例外になりません。加盟店にもサービスプロバイダにも同じように適用されます。したがって、表の2列がどちらも「保管しない」の組み合わせを選びます。保管方法が暗号化か平文かを比べる必要はありません。
選択肢ごとの解説
- ×ア 暗号化して加盟店内に保管する。暗号化してサービスプロバイダのシステム内に保管する。加盟店もサービスプロバイダも「暗号化して保管する」としています。決め手は、承認後のカードセキュリティコードは暗号化していても保存が認められない点です。したがって誤りです。
- ×イ 平文で加盟店内に保管する。保管しない。加盟店は平文で保管し、サービスプロバイダは保管しないとしています。決め手は、承認後の保存禁止が加盟店にも適用される点です。加盟店が保管している以上、サービスプロバイダが正しくても組み合わせとしては誤りです。
- ×ウ 保管しない。平文でサービスプロバイダのシステム内に保管する。加盟店は保管せず、サービスプロバイダは平文で保管するとしています。決め手は、承認後の保存禁止にサービスプロバイダも例外なく含まれる点です。サービスプロバイダが保管している以上、加盟店が正しくても組み合わせとしては誤りです。
- ○エ 保管しない。保管しない。加盟店もサービスプロバイダも「保管しない」としています。承認後は機密認証データを保存しないという要件3.2に合っています。したがって、エが正解です。
補足
カード会員データのうちカード番号(PAN)は、読み取れない形にするなどの保護をすれば保存できます。この点と、承認後は保存そのものが禁止される機密認証データとを混同しないように注意してください。問題文の定義でサービスプロバイダからイシュアが除かれているのは、業務上の正当な理由があるイシュアに限って扱いが異なるためです。
※PCI DSSは出題後にv4.0系へ改訂され、v3.2.1は現在すでに廃止されています。新しい版では要件の番号が変わっていますが、承認後に機密認証データ(カードセキュリティコードを含む)を暗号化していても保存しないという原則はそのまま引き継がれています。
POINT
- カードセキュリティコードは、PINや磁気ストライプ・ICのトラックデータと同じく機密認証データに分類されます。
- PCI DSS要件3.2により、機密認証データは承認後に保存してはいけません。
- この保存禁止は暗号化していても変わらず、加盟店にもサービスプロバイダにも適用されます。
- 機密認証データの保存を禁じるのは、漏えいしたデータが偽造カードの作成や不正取引に使われるのを防ぐためです。