
サイバーキルチェーンのどの段階か、シナリオで見分ける
情報セキュリティマネジメント試験 平成31年度春期 午後 問3 / セキュリティ › 情報セキュリティ
過去問にチャレンジ
問問1の共通の文
サイバー攻撃を想定した演習に関する次の記述を読んで,設問1~4に答えよ。 W社は,自動車電装部品,ガス計測部品及びソーラシステム部品を製造する従業員数1,000名の企業である。経営企画部,人事総務部,情報システム部,調達購買部などのコストセンタ並びに自動車電装部,ガス計測部,及び昨年新規事業として立ち上げられたソーラシステム部の三つのプロフィットセンタから構成されている。ソーラシステム部は現在30名の組織であるが,事業を拡大させるために,毎月,3~4名の従業員を採用しており,組織が拡大している。 W社では,7年前に最高情報セキュリティ責任者(CISO)を委員長とする情報セキュリティ委員会を設置し,情報セキュリティポリシー及び情報セキュリティ関連規程を整備して,ISMS認証を全社で取得した。経営企画部が,情報セキュリティ委員会の事務局を担当している。また,各部の部長が,情報セキュリティ委員会の委員,及び自部における情報セキュリティ責任者を務めている。各情報セキュリティ責任者は,自部の情報セキュリティに関わる実務を担当する情報セキュリティリーダーを選任している。 W社は年に1回,人事総務部が主管となり,大規模な震災などを想定した事業継続計画の演習を実施している。サイバー攻撃を想定した演習は実施したことがないものの,サイバー攻撃などの情報セキュリティインシデント(以下,インシデントという)の対応手順はあり,これまで,事業に深刻な影響を与えるようなサイバー攻撃は受けていない。 〔ソーラシステム部の状況〕 ソーラシステム部では,省エネルギーを推進しており,部で使用する全てのPCには,消費電力の少ないノートPC(以下,NPCという)を選定している。省エネルギー対策の一つとして,全てのNPCは,カバーを閉じると自動的にスリープモードに切り替わるように設定されている。また,情報セキュリティ対策の一つとして,全てのNPCでは,USBストレージなどの外部記憶媒体を使用できないように技術的対策を講じている。 ソーラシステム部の情報セキュリティ責任者はE部長で,情報セキュリティリーダーはFさんである。Fさんは,最近,競合他社がサイバー攻撃を受け,その対応に手間取って大きな被害が発生したとのニュースを聞いた。そこで,Fさんは,ソーラシステム部内でサイバー攻撃を想定した演習を行うことを提案した。E部長は提案を承認し,Fさんに演習を計画するように指示した。 〔演習の計画〕 サイバー攻撃を想定した演習は,年1回行うことにした。演習は,一般的に表1に示すような机上演習と機能演習の2種類に大別される。機能演習の具体的な形式には,実際のサイバー攻撃に近い形で疑似的なサイバー攻撃を行う[a]が含まれる。
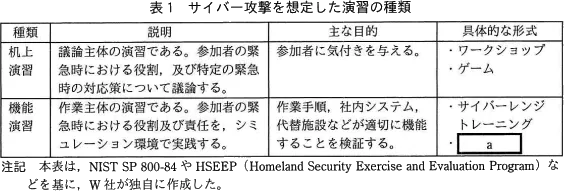
Fさんは,机上演習と機能演習を比較検討した結果,今回は,参加者に気付きを与えられる机上演習として,ワークショップを実施することにした。演習終了後には,参加者からの意見を集めて次回の演習に反映することにした。 Fさんは,机上演習のシナリオを検討するに当たり,サイバーキルチェーンを参考にすることにした。サイバーキルチェーンとは,サイバー攻撃の段階を説明した代表的なモデルの一つである。サイバー攻撃を7段階に区分して,攻撃者の考え方や行動を理解することを目的としている。サイバーキルチェーンのいずれかの段階でチェーンを断ち切ることができれば,被害の発生を防ぐことができる。サイバー攻撃のシナリオをサイバーキルチェーンに基づいて整理した例を表2に示す。
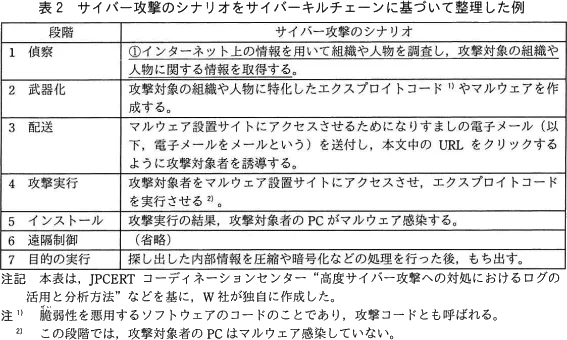
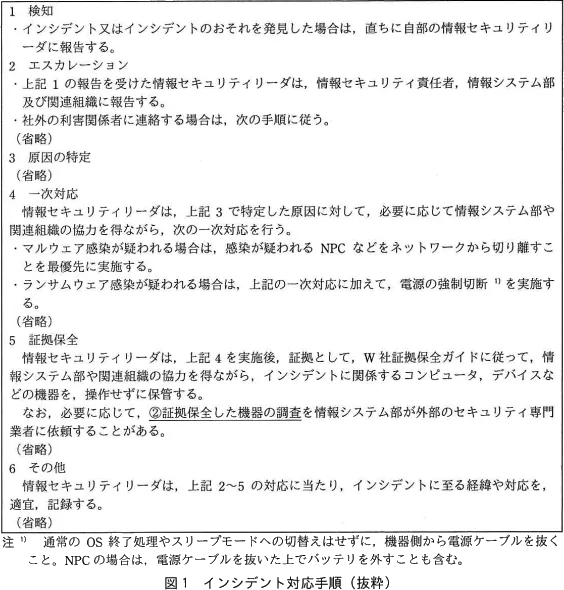
Fさんは,次の二つの演習のシナリオを取り上げることにした。 シナリオ1 標的型メール攻撃のシナリオである。W社の取引先をかたった者から,W社の公開Webサイトが停止しておりアクセスできない旨の報告をメールで受信した。メールの本文には,W社の公開Webサイトを模した偽サイトのURLが記載されている。この場合の対応を行う。 シナリオ2 標的型メール攻撃を受けた結果,マルウェア感染したというシナリオである。従業員のNPCのマルウェア対策ソフトからアラートが画面に表示された。アラートは,マルウェア感染らしき異常が認められたというものである。この場合の対応を行う。 シナリオ1は,表2の"[b1]"の段階での対応であり,シナリオ2は,表2の"[b2]"の段階での対応である。 〔演習の実施〕 演習にはソーラシステム部の全メンバーが参加した。Fさんは,メンバーを会議室に招集し,参加者を三つのグループに分けて,ワークショップを実施した。ワークショップでは,Fさんは,ファシリテータとして,参加者に対して二つのシナリオを提示した。参加者はグループごとに,W社のインシデント対応手順に従って取るべきアクションを議論し,発表した。W社のインシデント対応手順は,図1のとおりである。
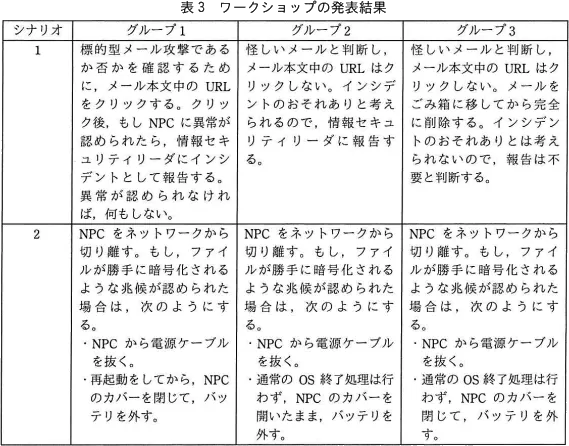
各グループのワークショップの発表結果は,表3のとおりである。
Fさんは,シナリオ1及びシナリオ2について,適切な対応方法を参加者に解説した。その中で,参加者から,なぜ,通常のOS終了処理ではいけないのかと質問を受けたので,③その理由について説明した。また,演習後に,参加者にアンケートを実施した。 こうして,Fさんは,無事にワークショップを終えた。 〔演習結果の振り返り〕 Fさんが演習中に参加者から受けた質問とFさんの回答は表4のとおりであった。
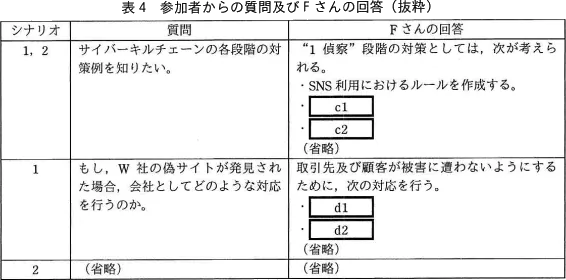
〔演習結果の報告〕 Fさんは,演習結果,参加者からの質問及び意見,インシデント対応手順の改善案並びに次回の演習に向けての改善案をまとめ,E部長に報告した。また,Fさんは,④ソーラシステム部の組織の状況などを考慮すると,年1回の演習だけでは十分とはいえないと考えて,演習の頻度を上げることをE部長に提案した。E部長は,Fさんからの提案を受け,演習結果とあわせて提案内容を情報セキュリティ委員会に提出した。 情報セキュリティ委員会は,E部長からの提案を受けて,全社としても,サイバー攻撃を想定した演習を実施することにした。 その後,ソーラシステム部は,大きなインシデントの被害もなく順調に事業を拡大し,W社全体としても,更なる情報セキュリティの強化を図ることができた。
設問1〔演習の計画〕について,(1)~(3)に答えよ。 (3) 本文中の[b1],[b2]に入れる段階の組合せはどれか。bに関する解答群のうち,最も適切なものを選べ。
- ア
b1:1 偵察、b2:2 武器化
- イ
b1:2 武器化、b2:3 配送
- ウ
b1:2 武器化、b2:4 攻撃実行
- エ
b1:3 配送、b2:4 攻撃実行
- オ
b1:3 配送、b2:5 インストール
- カ
b1:4 攻撃実行、b2:5 インストール
- キ
b1:4 攻撃実行、b2:6 遠隔制御
- ク
b1:5 インストール、b2:6 遠隔制御
- ケ
b1:5 インストール、b2:7 目的の実行
- コ
b1:6 遠隔制御、b2:7 目的の実行
会話形式の解説
 講師
 受験者講師受験者講師受験者講師受験者講師受験者講師受験者講師受験者講師
まとめ
解答・解説
正解はオです
この問題のテーマ
解き方の考え方
選択肢ごとの解説
- ×ア b1:1 偵察、b2:2 武器化b1を1偵察としていますが、偵察は攻撃者が公開情報から標的を調べる段階です。シナリオ1ではメールがすでに届いているので、偵察より後の段階に当たります。
- ×イ b1:2 武器化、b2:3 配送2武器化は、攻撃者が手元でエクスプロイトコード(脆弱性を悪用するコード)やマルウェアを作る段階です。メールを受け取る場面ではないため、b1に入りません。また、b2の3配送はシナリオ2で起きている感染より前の段階です。
- ×ウ b1:2 武器化、b2:4 攻撃実行b1の2武器化は、イで述べたとおりメールを受け取る場面に合いません。b2の4攻撃実行は、表2の注記によればPCがまだ感染していない段階です。そのため、感染らしき異常を扱うシナリオ2にも当たりません。
- ×エ b1:3 配送、b2:4 攻撃実行b1の3配送は正しい組合せです。一方、b2の4攻撃実行はPCが感染する前の段階なので、感染後の対応を扱うシナリオ2には合いません。
- ○オ b1:3 配送、b2:5 インストールシナリオ1は、なりすましメールでURLのクリックを誘っている場面なので、3配送に当たります。シナリオ2では、攻撃が実行された結果としてPCの感染が疑われているので、5インストールに当たります。したがって、オが正解です。
- ×カ b1:4 攻撃実行、b2:5 インストール4攻撃実行は、URLをクリックしてマルウェア設置サイトにアクセスした後にコードが動く段階です。シナリオ1はメールを受け取っただけでクリックもしていないため、b1に4攻撃実行は入りません。
- ×キ b1:4 攻撃実行、b2:6 遠隔制御b1の4攻撃実行は、カで述べたとおりメールを受け取っただけの場面より後の段階です。b2の6遠隔制御も感染より後の段階です。シナリオ2はアラートで感染の疑いに気づいた場面なので、b2も合いません。
- ×ク b1:5 インストール、b2:6 遠隔制御5インストールはPCが感染する段階なので、メールを受け取っただけのシナリオ1には当たりません。5インストールに当たるのはシナリオ2のほうです。
- ×ケ b1:5 インストール、b2:7 目的の実行b1の5インストールは、クで述べたとおりシナリオ1に合いません。7目的の実行は、探し出した内部情報を圧縮・暗号化して持ち出す段階です。シナリオ2は感染の疑いに気づいた場面なので、b2にも当たりません。
- ×コ b1:6 遠隔制御、b2:7 目的の実行どちらのシナリオも、6遠隔制御や7目的の実行より前の段階での対応です。そのため、b1・b2のどちらにも合いません。
POINT
- サイバーキルチェーンの7段階は、偵察→武器化→配送→攻撃実行→インストール→遠隔制御→目的の実行の順です。
- 不審なメールが届いた段階は「配送」に当たります。
- 表2の定義では、「攻撃実行」の時点でPCはまだ感染しておらず、感染するのは「インストール」の段階です。
- 途中のどこかの段階で連鎖を断ち切れれば、被害の発生を防げます。