
リスクアセスメントに含まれるのはどの工程か
情報セキュリティマネジメント試験 平成31年度春期 午後 問31 / セキュリティ › 情報セキュリティ管理
過去問にチャレンジ
問問3の共通の文
情報セキュリティの自己点検に関する次の記述を読んで,設問1~6に答えよ。 マンション管理会社Q社は,マンションの管理組合から委託を受けて管理業務を行っており,契約している管理組合数は3,000組合である。東京の本社には,経営企画部,営業統括部,人事総務部,経理部,情報システム部,監査部などの管理部門があり,東日本を中心に30の支店がある。従業員数は,マンションの管理人(以下,管理員という)3,300名を含めて3,800名である。管理業務の内容は,管理組合の収支予算書及び決算書の素案の作成,収支報告,出納,マンション修繕計画の企画及び実施の調整,理事会及び総会の支援,清掃,建物設備管理,緊急対応,管理員による各種受付・点検・立会い・報告連絡などである。 Q社は3年前に全社でISMS認証を取得しており,最高情報セキュリティ責任者(CISO)を委員長とする情報セキュリティ委員会を設置し,JIS Q 27001に沿った情報セキュリティポリシー及び情報セキュリティ関連規程を整備している。CISOは情報システム担当常務が務め,情報セキュリティ委員会の事務局は情報システム部が担当している。また,本社各部の部長及び各支店長は,情報セキュリティ委員会の委員,及び自部署における情報セキュリティ責任者を務め,自部署の情報セキュリティを確保し,維持,改善する役割を担っている。各情報セキュリティ責任者は,自部署の情報セキュリティに関わる実務を担当する情報セキュリティリーダーを選任している。 U支店には,支店長,主任2名,管理組合との窓口を務めるフロント担当者10名が勤務している。U支店の情報セキュリティ責任者はB支店長,情報セキュリティリーダーは第1グループのA主任である。U支店に勤務する従業員には,一人1台のノートPC(以下,NPCという)が貸与されている。NPCにはディジタル証明書をインストールし,Q社のネットワークに接続する際に端末認証を行っている。U支店では,Q社の文書管理規程に従い,顧客情報などの重要な情報が含まれる電子データは,U支店の共有ファイルサーバの所定のフォルダに保管する運用を行っている。U支店の共有ファイルサーバは,1日1回テープにバックアップを取得し,1週間分のテープを世代管理している。 U支店が契約している管理組合数は80組合であり,フロント担当者1名当たり5~10の管理組合を担当している。U支店が担当する管理組合のマンションはそれぞれ,管理事務室が1か所設置されており,管理員が1~2名勤務している。管理事務室には,管理員以外に,Q社従業員,マンション居住者が立入ることがある。多くのマンションでは,管理事務室の入室にマンションごとの暗証番号が必要である。暗証番号はおおむね2年ごとに変更される。管理事務室には,管理組合の許可を受けた上で,管理員とU支店の連絡用に,LTE通信機能付きNPCを1台設置し,インターネットVPN経由でQ社のネットワークと接続している。①管理事務室に複数の管理員が勤務する場合には,管理員間でNPC,利用者ID,パスワード,メールアドレスを共用している。 〔自己点検の規程及びチェック項目〕 Q社では,自己点検規程及び内部監査規程を,表1のとおり定めている。
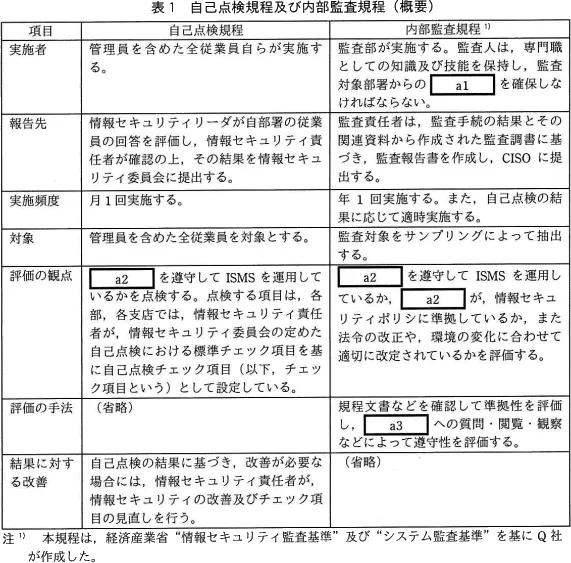
また,U支店では,チェック項目を図1のとおり設定している。
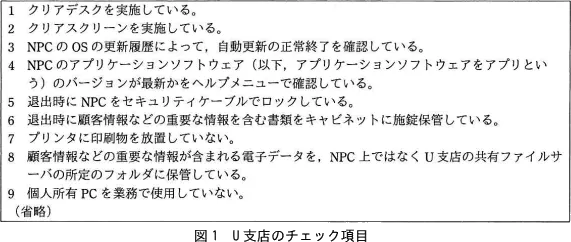
〔アプリの更新漏れ〕 A主任は情報処理推進機構(IPA)の情報セキュリティサイトを見た際に,PDF閲覧ソフトにおいて任意のコードが実行されるという深刻な脆弱性に対する注意喚起が,2週間前から掲載されていることに気付いた。そこで,A主任が第1グループメンバーのNPCについて,PDF閲覧ソフトのバージョンが最新かを確認したところ,最新ではないNPCが2台あった。1週間前に実施した自己点検では,チェック項目4に全員が"はい"と回答していた。A主任が2台のNPCの利用者に確認したところ,他のアプリの更新は確認していたが,PDF閲覧ソフトの確認が漏れていたことが判明した。 A主任が,IPAの情報セキュリティサイトの参考情報から,脆弱性対策情報データベースを確認したところ,図2のとおり記載されていた。
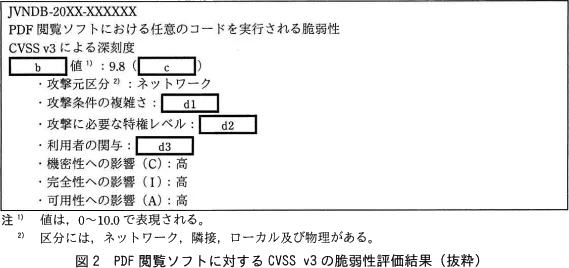
次は,図2についての情報システム部のR課長とA主任の会話である。 R課長: CVSSv3の[b]評価基準は,脆弱性そのものの特性を評価する基準であり,評価には,攻撃の容易性及び情報システムに求められる三つのセキュリティ特性である,機密性,完全性,可用性に対する影響といった基準を用います。[b]評価基準は,時間の経過や利用環境の差異によって変化せず,脆弱性そのものを評価する基準です。図2を見ると,このPDF閲覧ソフトの脆弱性の深刻度は[c]であり,"攻撃条件の複雑さ","攻撃に必要な特権レベル","利用者の関与"の全てにおいて,攻撃が成功するおそれが最も高い値を示しています。したがって,PDF閲覧ソフトは早急に更新が必要です。 A主任: アプリのバージョンが最新かを,簡単にチェックする方法はありませんか。 R課長: 方法は二つあります。一つ目は,"MyJVNバージョンチェッカ"というIPAから無償提供されているソフトウェアを使う方法です。各利用者がNPCにインストールされているアプリのバージョンが最新かを簡単にチェックすることができます。二つ目は[e]を導入する方法です。情報システム部で,各NPCのアプリのバージョンが最新かを管理し,一括してチェックすることが可能ですが,導入には費用が掛かります。実は,"MyJVNバージョンチェッカ"を全社で利用する準備のために,試用部署を探していました。しかるべき手続を経て,情報セキュリティ委員会の承認を受けるので,U支店で試用してもらえませんか。 A主任は,B支店長の許可を得て"MyJVNバージョンチェッカ"の試用を開始し,"MyJVNバージョンチェッカ"がフロント担当者や管理員のITリテラシーでも問題なく使用できることを確認し,B支店長とR課長に報告した。 報告を受けたB支店長は,"MyJVNバージョンチェッカ"を全社に先駆けてU支店で継続して試用することについて,情報セキュリティ委員会の承認を受けた。 〔個人所有スマートフォンの業務利用〕 最近,フロント担当者のKさんが仕事中に度々個人所有スマートフォン(以下,スマートフォンをスマホという)を使っているので,A主任がKさんに尋ねたところ,個人所有スマホを業務に使うことがあるとのことであった。 Kさんは,②スマホの個人利用者向けチャットアプリ(以下,Mアプリという)を利用して,Kさんが担当するPマンションの管理組合(以下,P組合という)の理事からの問合せに回答したり,業務に関する情報を送信したりしているとのことであった。P組合の理事長から,次の理由で,Mアプリの使用を求められて,やむを得ず従ったとのことであった。 ・P組合では,理事同士の情報共有にMアプリを利用している。 ・問合せに対するKさんの返信がいつも遅く,おおむね3営業日以上掛かっている。Mアプリを利用すれば,Kさんがいつメッセージを読んだかが把握できる。 なお,Q社は,③従業員が個人所有スマホを業務に利用することを,会社として許可していない。 A主任は,Kさんが個人所有スマホを業務利用していること,及びスマホ用アプリの業務利用によって問題が発生することについて,B支店長に報告した。 〔チェック項目の見直し〕 これまでの報告を受けて,B支店長は,図1のチェック項目の見直しが必要であると判断し,A主任に対して見直しを指示した。④A主任が示した見直し案をB支店長が承認し,見直されたチェック項目が翌月から使用されることになった。 〔Mアプリの調査〕 Kさんは,P組合にMアプリが使用できなくなったことを連絡したが,P組合は,Mアプリの利用を強く要望するとのことであった。相談を受けたA主任が,Mアプリの機能と特徴を調べたところ,図3のとおりであった。
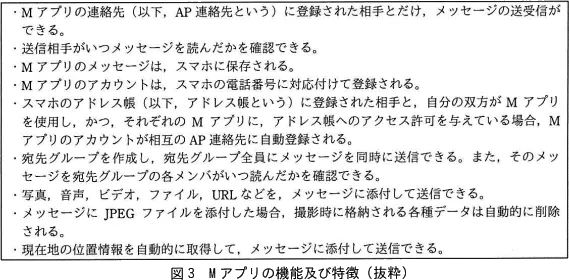
A主任は,図3から,⑤Mアプリを業務連絡に利用することには,幾つかのリスクがあると考えた。更に調査したところ,Mアプリに業務用の機能を追加したアプリ(以下,BMアプリという)が存在することが分かった。BMアプリで追加された機能は,図4のとおりである。
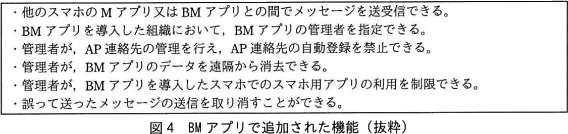
A主任は,図4から,BMアプリには適切なセキュリティ機能が備わっていると考え,情報システム部に,個人所有スマホ及びBMアプリの業務利用について検討を依頼した。 情報システム部は,個人所有スマホの業務利用に対する情報セキュリティリスクアセスメント及び⑥BMアプリの利用に対する情報セキュリティリスクアセスメントを実施した。さらに,その結果を情報セキュリティ委員会に報告し,許可を受けた上でBMアプリを試験導入し,問題がないことを確認した。 P組合から強い要望を受けてから半年後,情報セキュリティ委員会は,必要な情報セキュリティ関連規程を整備し,チェック項目を再度見直した上で,全社的に個人所有スマホの業務利用をBMアプリなど会社が認めたスマホ用アプリに限定して許可した。これによって,Q社はP組合の要望に応えることができた。また,BMアプリの利用を広げたことによって,Q社と顧客との間の連携が強化された。
設問6〔Mアプリの調査〕について,(1),(2)に答えよ。 (2) 本文中の下線⑥で実施することについて,次の(ⅰ)~(ⅴ)のうち,該当するものだけを全て挙げた組合せを,解答群の中から選べ。 (ⅰ) リスク共有 (ⅱ) リスク特定 (ⅲ) リスク評価 (ⅳ) リスク分析 (ⅴ) リスク保有
- ア
(ⅰ),(ⅱ),(ⅲ),(ⅳ)
- イ
(ⅰ),(ⅱ),(ⅲ),(ⅳ),(ⅴ)
- ウ
(ⅰ),(ⅲ),(ⅳ)
- エ
(ⅰ),(ⅲ),(ⅳ),(ⅴ)
- オ
(ⅰ),(ⅲ),(ⅴ)
- カ
(ⅱ),(ⅲ),(ⅳ)
- キ
(ⅱ),(ⅳ)
- ク
(ⅲ),(ⅳ)
会話形式の解説
 講師
 受験者講師受験者講師受験者講師受験者講師受験者講師受験者講師受験者講師
まとめ
解答・解説
正解はカです
この問題のテーマ
解き方の考え方
選択肢ごとの解説
- ×ア (ⅰ),(ⅱ),(ⅲ),(ⅳ)アは(ⅰ)〜(ⅳ)の組合せで、特定・分析・評価の三つはそろっています。しかし(ⅰ)リスク共有は、リスク対応で選ぶ選択肢の一つです。アセスメントには含まれないため、アは誤りです。
- ×イ (ⅰ),(ⅱ),(ⅲ),(ⅳ),(ⅴ)イは(ⅰ)〜(ⅴ)の五つすべてを挙げています。そのうち(ⅰ)共有と(ⅴ)保有(リスクを受け入れること)は、どちらもリスク対応の選択肢です。余分な二つを含むため、イは誤りです。
- ×ウ (ⅰ),(ⅲ),(ⅳ)ウは(ⅰ)(ⅲ)(ⅳ)の組合せです。リスク対応の選択肢である(ⅰ)共有を含んでいます。一方で、アセスメントの最初の段階である(ⅱ)特定が抜けているため、ウは誤りです。
- ×エ (ⅰ),(ⅲ),(ⅳ),(ⅴ)エは(ⅰ)(ⅲ)(ⅳ)(ⅴ)の組合せです。リスク対応の選択肢である(ⅰ)共有と(ⅴ)保有を含んでいます。さらに(ⅱ)特定が抜けているため、エは誤りです。
- ×オ (ⅰ),(ⅲ),(ⅴ)オは(ⅰ)(ⅲ)(ⅴ)の組合せです。リスク対応の選択肢である(ⅰ)共有と(ⅴ)保有を含んでいます。そのうえ(ⅱ)特定と(ⅳ)分析の二つが抜けているため、オは誤りです。
- ○カ (ⅱ),(ⅲ),(ⅳ)カは(ⅱ)特定・(ⅲ)評価・(ⅳ)分析の組合せです。リスクアセスメントの構成要素である三つのプロセスがすべてそろっています。リスク対応の選択肢は含んでおらず、過不足がありません。したがって、カが正解です。
- ×キ (ⅱ),(ⅳ)キは(ⅱ)特定と(ⅳ)分析だけの組合せです。分析結果を基準と比べて判断する(ⅲ)評価が抜けています。三つのプロセスがそろわないため、キは誤りです。
- ×ク (ⅲ),(ⅳ)クは(ⅲ)評価と(ⅳ)分析だけの組合せです。リスクを見つけて記述する(ⅱ)特定が抜けています。特定がなければ分析する対象が決まらないため、クは誤りです。
補足
POINT
- リスクアセスメントは、リスク特定・リスク分析・リスク評価の三つのプロセス全体を指します。
- リスク特定はリスクを見つけて記述する活動で、リスク分析はその発生可能性や影響を調べる活動です。
- リスク評価は、分析の結果をリスク基準と比べて、対応が必要かどうかを判断する活動です。
- リスク共有やリスク保有(受容)は、アセスメントの後に行うリスク対応で選ぶ選択肢です。