
遮断リストに載る前の偽サイト、どう防ぐのが正解か
情報セキュリティマネジメント試験 令和元年度秋期 午後 問22 / セキュリティ › 情報セキュリティ対策
過去問にチャレンジ
問問2の共通の文
アカウント乗っ取りによる情報セキュリティインシデントに関する次の記述を読んで,設問1~4に答えよ。 P社は,従業員数300名の食品メーカーである。東京に本社があり,関東に営業所と工場が点在している。本社には,製造部,流通管理部,営業部,情報システム部などがある。営業所は,営業部の管轄であり,担当地域の取引店への営業,配送管理などを担当している。Q県を担当するR営業所には,所長と副所長のほかに,15名の営業担当者,2名の流通担当者,2名の事務担当者が配置されている。 P社では,最高情報セキュリティ責任者(CISO)を委員長とする情報セキュリティ委員会(以下,P社委員会という)を設置し,情報セキュリティポリシー及び情報セキュリティ関連規程を整備している。P社委員会の事務局は,情報システム部が担当し,情報システム部のL課長が情報セキュリティインシデント(以下,インシデントという)発生時のインシデント対応責任者を務めている。さらに,本社の各部の部長,各営業所の所長,及び各工場の工場長は,P社委員会の委員,及び自部署における情報セキュリティ責任者を務めている。各情報セキュリティ責任者は,自部署の情報セキュリティを確保,維持及び改善する役割を担っており,自部署の情報セキュリティに関わる実務を担当する情報セキュリティリーダーを選任している。R営業所の情報セキュリティ責任者はA所長であり,情報セキュリティリーダーはB副所長である。 P社では,全従業員が基盤情報システムを利用して日々の業務を行っている。基盤情報システムは,サーバ,ネットワーク及び各従業員に貸与される端末から構成され,設定と運用管理は,情報システム部が行っている。貸与される端末にはノートPC(以下,NPCという),デスクトップPC(以下,DPCという),及びスマートフォン(以下,スマホという)がある。図1にサーバの概要を,表1に端末の概要を示す。
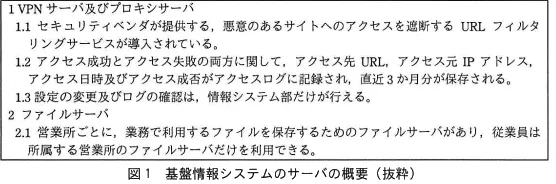
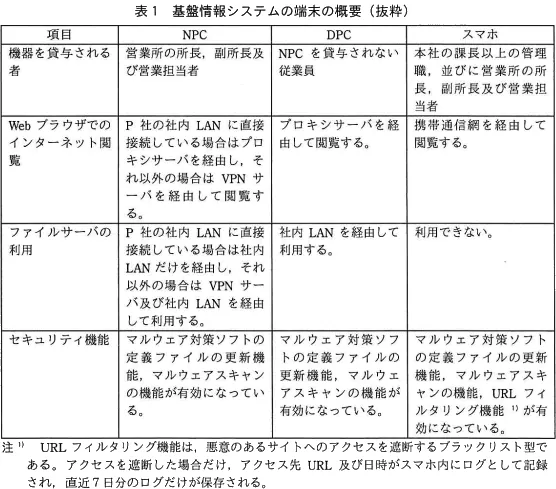
〔チャットサービス〕 P社では,製造した食品の取引店への配送を,配送業者に委託している。交通事情などによって配送が遅延する場合,配送業者は,各営業所の流通担当者に電子メール(以下,電子メールをメールという)で連絡する。配送業者から連絡を受けた流通担当者は,メールで営業担当者に連絡し,営業担当者が各顧客に連絡している。 R営業所が担当する地域では,交通事情による遅延の頻度が高いので,流通担当者が営業担当者にメールを見たかどうかを電話で確認することも多く,連絡の煩雑さが問題となっている。R営業所の流通担当者であるKさんは,この問題を解決するために,V社が提供しているSaaS形式のチャットサービス(以下,Vサービスという)を配送の連絡に利用すること,及び業務効率化のためにVサービスをR営業所におけるその他の連絡にも利用することをA所長に提案した。A所長はこの提案をP社委員会に諮り,承認を得た。Vサービスのサービス仕様を図2に示す。
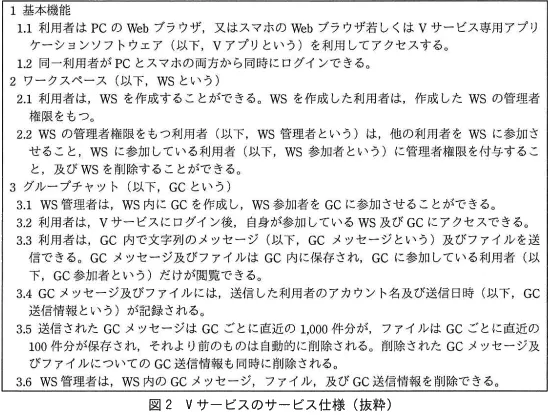
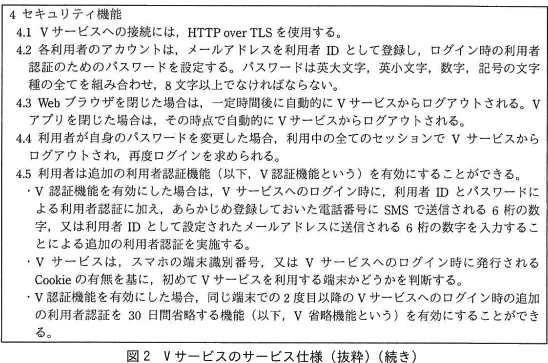
B副所長は,A所長の指示を受け,図3に示すR営業所でのVサービスの利用ルール(以下,Vサービス利用ルールという)を策定した。
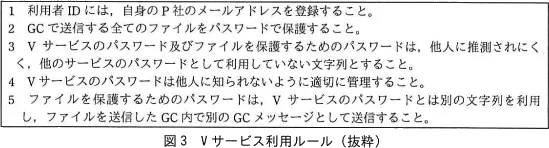
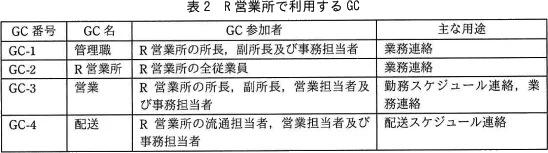
A所長は,Vサービスの利用開始をB副所長に指示した。B副所長は,VサービスでR営業所用のWSを作成し,R営業所の全従業員をWSに参加させ,自身のほか事務担当者だけにWSの管理者権限を付与した。また,表2に示すGCを作成した上で,R営業所の全従業員に,Vサービス利用ルールを周知した。次に,R営業所の全てのNPC,DPC及びスマホのWebブラウザのブックマークにVサービスのURLを登録してもらった上で,6月1日に利用を開始した。
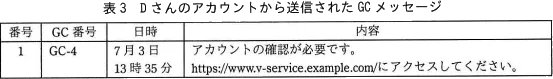
〔インシデント発生〕 7月3日の15時5分,B副所長のもとにKさんが報告に来た。報告内容は次のとおりであった。 営業担当者であるDさんから,表3に示すGCメッセージが送られてきた。不審に思ったので,Dさん本人が送信したGCメッセージであるかどうかを同日15時に①Dさんに電話で確認したところ,本日は,社外研修を受講しており,当該GCメッセージは送信していないとの回答であった。
B副所長は,Dさんになりすました何者か(以下,なりすまし者という)がDさんのアカウントに不正にログインしたおそれがあると考え,A所長に報告した。 報告を受けたA所長は,インシデントの発生を宣言し,VサービスのGCを利用しないようR営業所の全従業員に通知するとともに,このインシデントについてCISO及びL課長に報告した。B副所長はL課長と協力し,②被害拡大の防止策を実施した。 〔被害状況の把握と影響範囲の調査〕 次は,インシデントの被害状況と影響範囲に関するL課長とB副所長の会話である。 L課長: 表3のGCメッセージ中のURL(以下,URL-Pという)はVサービスのURLではありません。悪意のあるサイトのURLと考えられるので,URL-Pへのアクセスの成功が記録されている可能性のある[a]のログについて調査しましたが,該当する記録はありませんでした。[a]のログだけでは確認できないので,③R営業所の従業員のうち,必要がある者に対してURL-Pにアクセスしたかどうかをヒアリングしましたが,全員がアクセスしていないという回答でした。Dさんのアカウントへの不正ログインによる情報漏えいの有無についてはどうでしたか。 B副所長: 事務担当者からの報告によると,なりすまし者がアクセスした可能性のある[b]のGCメッセージを調査した結果,P社の業務に関する情報はありましたが,会社が秘密と規定した情報(以下,秘密情報という)は含まれていませんでした。しかし,④現時点で確認可能なGCメッセージの調査だけでは十分な調査とはいえません。 L課長: [b]を利用していた利用者にヒアリングが必要ですね。ところで,GCに送信されたファイルはどうでしたか。 B副所長: 10ファイルありましたが,全てVサービス利用ルールを満たしたパスワードで保護されていました。 L課長: 今回の場合,パスワードで保護されていても,⑤なりすまし者が短時間にパスワードを入手又は特定して,ファイルの内容を閲覧できたと思われます。ファイルにはどのような情報が含まれていたのでしょうか。 B副所長: 業務に関する情報は含まれていましたが,秘密情報は含まれていませんでした。 L課長: 分かりました。調査結果をA所長及びCISOに報告しましょう。 〔原因調査〕 次は,原因に関するB副所長とL課長の会話である。 B副所長: Dさんにヒアリングしたところ,Vサービスにアクセスしてアカウントの確認をするように求めるメールがVサービスから来たので,すぐにNPCでメール中のURL(以下,URL-Rという)にアクセスし,メールアドレスとパスワードを入力したとのことでした。調べてみると,メールの時刻は7月3日11時22分でした。 L課長: URL-Rはフィッシングサイトと考えられます。URL-PとURL-Rは,DさんがURL-Rにアクセスした時点では,URLフィルタリングサービスに悪意のあるサイトのURLとして登録されていませんでした。しかし,現在は登録されていますし,フィッシング対策協議会のサイトに緊急情報として掲載されています。他の従業員が同様のメールを受信し,URL-Rにアクセスしていないかも調査します。念のため,Dさんが利用していたNPC(以下,NPC-Dという)は,証拠として保全し,詳細に調査します。詳細調査には,1週間掛かります。 B副所長: 1週間掛かると,⑥Dさんの業務に影響があります。 L課長: NPC-Dを初期化し,セキュリティ修正プログラムを適用してから,文書作成ソフトなどのアプリケーションソフトウェアを再インストールするという対応も考えられます。しかし,NPC-Dを初期化すると,⑦詳細調査に影響があります。⑧Dさんの業務への影響を軽減する策を講じれば大丈夫ですか。 B副所長: それなら大丈夫です。 〔対策の検討〕 B副所長及びL課長は,詳細調査の結果を基に,R営業所でのVサービス利用における問題点と対策を表4のように整理した。
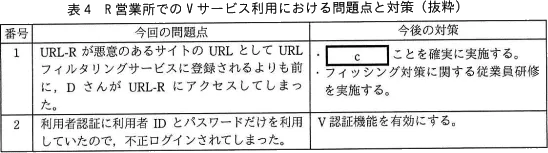
次は,表4に関するB副所長とL課長の会話である。 B副所長: 番号2の対策では,ログインが煩雑になり利便性が低下してしまうことを懸念しています。 L課長: それでは,[d]ことにすれば,利便性も保てます。 B副所長とL課長は,詳細調査の結果と今後の対策をA所長に報告し,承認を得た。また,A所長はP社委員会に報告し,承認を得た。その後,必要な対策を実施し,Vサービスの業務利用を再開した。今回のVサービス活用による業務効率化は,高く評価された。その後,VサービスはP社全体に導入され,業務効率向上に貢献した。
設問4〔対策の検討〕について,(1),(2)に答えよ。 (1) 表4中の[c]に入れる字句はどれか。解答群のうち,最も適切なものを選べ。
- ア
VPNサーバ,プロキシサーバ及びスマホに,悪意のあるサイトのIPアドレスを基にサイトへの接続を遮断する機能をもつセキュリティ対策ソフトを追加導入する
- イ
Vサービスに対して,P社が指定する監査法人による監査を毎年実施するよう要求し,実施しない場合は,Vサービスの利用を停止する
- ウ
Vサービスの代わりに,これまでフィッシング対策協議会の緊急情報にフィッシングメールが報告されたことがない別のチャットサービスを利用し,緊急情報を毎日確認する
- エ
従業員がWebブラウザからVサービスにアクセスするときは,必ずブックマークからアクセスする
- オ
フィッシングサイトにアクセスしたときに,それが確実に記録されるように,NPC又はDPCからだけVサービスを利用する
会話形式の解説
 講師
 受験者講師受験者講師受験者講師受験者講師受験者講師受験者講師受験者講師
まとめ
解答・解説
正解はエです
この問題のテーマ
解き方の考え方
選択肢ごとの解説
- ×ア VPNサーバ,プロキシサーバ及びスマホに,悪意のあるサイトのIPアドレスを基にサイトへの接続を遮断する機能をもつセキュリティ対策ソフトを追加導入する悪意のあるサイトのIPアドレスで接続を遮断するソフトの追加は、既知の情報を基に遮断するという点で、今のURLフィルタリングと同じ仕組みです。登録前の新しいフィッシングサイトは遮断できないため、今回の問題点は解消しません。
- ×イ Vサービスに対して,P社が指定する監査法人による監査を毎年実施するよう要求し,実施しない場合は,Vサービスの利用を停止するVサービスに年1回の監査を求める案は、サービス提供者の管理状況を確かめるものです。従業員が偽メールのURLを開いてしまう行動への直接の対策にはなりません。
- ×ウ Vサービスの代わりに,これまでフィッシング対策協議会の緊急情報にフィッシングメールが報告されたことがない別のチャットサービスを利用し,緊急情報を毎日確認するフィッシングの報告がまだない別のチャットサービスに乗り換えても、今後そのサービスが狙われる可能性があります。メール中の偽リンクを開くという経路も残るため、根本的な対策になりません。
- ○エ 従業員がWebブラウザからVサービスにアクセスするときは,必ずブックマークからアクセスする必ずブックマークからアクセスする運用にすれば、正規のVサービスのURLにしか接続しません。メール本文のリンクを使わないので、遮断リストに未登録の偽サイトにも誘導されにくくなります。ブックマークは全端末に登録済みなので、すぐに実施できます。
- ×オ フィッシングサイトにアクセスしたときに,それが確実に記録されるように,NPC又はDPCからだけVサービスを利用するNPCとDPCに限定すれば、プロキシサーバやVPNサーバのアクセスログには記録が残りますが、記録はアクセスを防ぐものではありません。Dさんも今回はNPCから偽サイトにアクセスしており、端末を限定しても被害は防げません。
補足
POINT
- ブラックリスト型のURLフィルタリングは、登録前の新しいフィッシングサイトを遮断できません。
- 正規サイトにはメール中のリンクではなく、ブックマークなど自分で確かめた経路からアクセスするのが基本です。
- 対策を選ぶときは、表の「今回の問題点」に直接効くかどうかで判断します。
- ログが記録されることは事後の調査には役立ちますが、被害を防ぐ対策ではありません。