
SaaSのDB暗号化と鍵の置き場所で下がるリスクを見分ける
情報セキュリティマネジメント試験 令和元年度秋期 午後 問25 / セキュリティ › 情報セキュリティ対策
過去問にチャレンジ
問問3の共通の文
業務委託先への情報セキュリティ要求事項に関する次の記述を読んで,設問1~4に答えよ。 X社は,携帯通信事業者から通信回線設備を借り受け,データ通信サービス及び通話サービス(以下,両サービスを併せてXサービスという)を提供している従業員数70名の企業である。X社には,法務部,サービスマーケティング部,情報システム部,利用者サポート部(以下,利用者サポート部をUS部という)などがある。X社では,最高情報セキュリティ責任者(CISO)を委員長とした情報セキュリティ委員会(以下,X社委員会という)を設置している。X社委員会では,情報セキュリティ管理規程の整備,情報セキュリティ対策の強化などが審議される。X社委員会の事務局長はUS部のS部長である。各部の部長は,X社委員会の委員及び自部における情報セキュリティ責任者を務め,自部の情報セキュリティに関わる実務を担当する情報セキュリティリーダーを選任している。US部の情報セキュリティリーダーはG課長である。 US部には,25名の従業員が所属している。主な業務は,Xサービスを利用している顧客,及びXサービスへの新規の申込みを検討している潜在顧客(以下,Xサービスを利用している顧客及び潜在顧客を併せてX顧客という)からの問合せへの対応業務(以下,X業務という)である。 〔US部が利用しているコールセンタ用サービスの概要〕 US部では,X業務を遂行するためにクラウドサービスプロバイダN社のSaaSのコールセンタ用サービス(以下,Nサービスという)を利用している。NサービスはISMS認証及びISMSクラウドセキュリティ認証を取得している。Nサービスには,会社から貸与されたPCのWebブラウザから,暗号化された通信プロトコルである[a]を使ってアクセスする。Nサービスは,図1の基本機能及びセキュリティ機能を提供している。
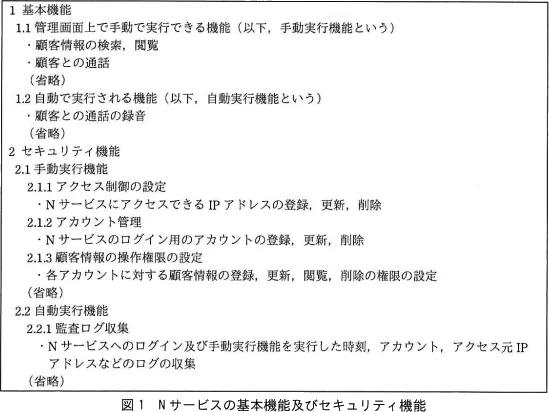
Nサービスのデータベース(以下,NDBという)に,氏名,年齢,住所,利用中のサービスプラン,問合せ対応記録その他のX顧客に関する情報(以下,X情報という)は暗号化されて,また,検索用キーは平文で保存されている。①X情報は,US部の従業員に貸与しているPCにだけ格納した暗号鍵を用いて,US部の従業員が復号できる仕組みになっている。PCへのログインには利用者IDとパスワードが必要である。 X社では,Nサービスのセキュリティ機能のうち手動実行機能は,管理者アカウントをもつUS部の特定の従業員だけが実行できる。X社利用分の監査ログは,X社の情報システム部が常時監視している。 US部では,業務効率化の一環として,2019年10月にX業務の3割を外部に委託し,残りの業務は継続してNサービスを利用しながらUS部内で遂行することにした。その委託先の第一候補がY社である。Y社を選んだ理由は,次の2点である。 他の候補と比較してサービス内容に遜色がなく,しかも低価格であること秘密保持契約を締結した上で,業務委託に関わる範囲を対象とした,情報セキュリティ対策の評価に協力してくれること 〔Y社の概要〕 Y社は,次のコールセンタサービス(以下,Yサービスという)を提供する従業員数200名の企業である。 委託元に代わって顧客からの製品やサービスに関する様々な問合せや苦情などを受け付ける。委託元の製品やサービスの評判を新聞,雑誌などのメディア,インターネット上のSNS,掲示板などを基に調査し,委託元に報告する。著作物を複製する場合は,著作権者の許諾を得て行う。 Y社はコールセンタシステム(以下,Yシステムという)を構築し,通常はそれを利用してYサービスを提供している。 Y社の組織の主な業務及び体制を表1に示す。
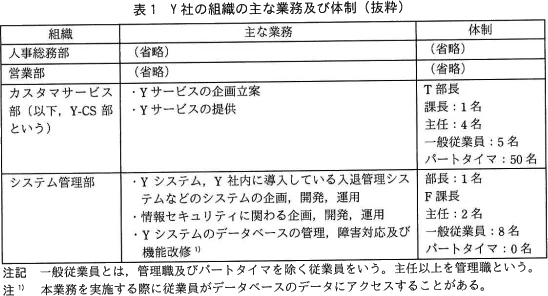
Y社は,従業員を対象に,原則4月及び10月の1日に社内の定期人事異動がある。また,これらの時期以外でも組織再編,業務の見直しなどの理由で人事異動がある。Y-CS部のパートタイマは,1年間で約2割が退職する。人事総務部は,欠員補充のために,ほぼ同数を新規に採用している。 〔Y社の情報セキュリティ対策〕 Y社は,東京都内の7階建てビルの3~5階に入居しており,他の階には別の企業が入居している。ビルの出入りは誰でも可能であり,階段やエレベータを使用して,各階に移動できる。Y社の入退管理を図2に示す。
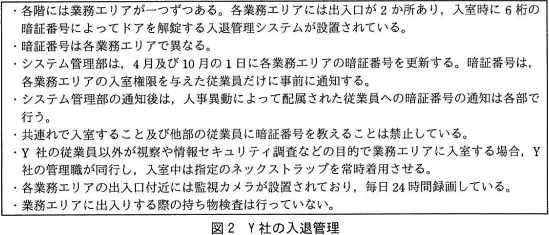
3階はY-CS部の,また,4階及び5階は他部の業務エリアである。 Y-CS部の管理職及び一般従業員は,5階の会議室で営業部の従業員と会議をすることが多いので,3階及び5階への入室権限が与えられている。 3~5階には,複合機が2台ずつ設置されており,コピー,プリント,スキャンの機能が使用できる。Y-CS部はスキャンの機能を使用して,新聞,雑誌などに紹介された委託元の製品やサービスに関する記事をPDF化し,委託元に報告している。スキャンしたPDFファイルは電子メール(以下,電子メールをメールという)にパスワードなしで添付されて,スキャンを実行した本人だけに送信される。PDFファイルの容量が大きい場合は,PDFファイルを添付する代わりにプリントサーバ内の共有フォルダに自動的に保存され,保存先のURLがメールの本文に記載されて送信される。その際,メールの送信者名,件名,本文及び添付ファイル名の命名規則などは,複合機の初期設定のまま使用している。そのため,誰がスキャンを実行しても,メールの送信者名などは同じになる。複合機のマニュアルはインターネットに掲載されている。 管理職にはデスクトップPC及びノートPCが,その他の従業員にはデスクトップPCが貸与されている。ノートPCは,社内会議での資料のプロジェクタによる投影,在宅での資料作成などに利用する。Y社が貸与しているPC(以下,Y-PCという)の仕様及び利用状況を表2に示す。
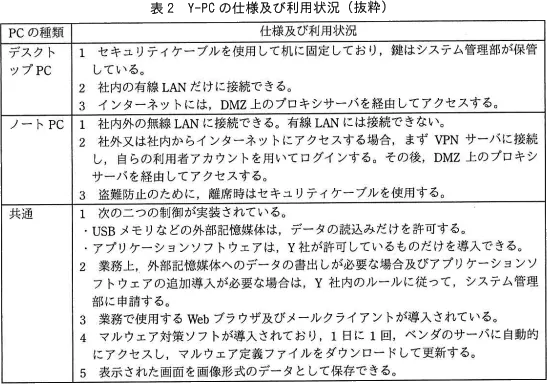
プロキシサーバには次の機能があるが,現在は使用していない。 指定されたURLへのアクセスを許可又は禁止する機能(以下,プロキシ制御機能という)利用者ID及びパスワードによる認証機能(以下,利用者認証機能という) プロキシサーバのログ(以下,プロキシログという)はログサーバに転送され,3か月間保存される。プロキシログは,ネットワーク障害,不審な通信などの原因を調査する場合に利用する。プロキシログには,アクセス日時及びアクセス先IPアドレスが記録されるが,利用者認証機能を使用すると,Webサイトにアクセスした従業員の利用者IDも記録される。 VPNサーバにはパケットフィルタリングの機能及びあらかじめ設定したドメインへの通信を禁止する機能(以下,両機能を併せてVPN制御機能という)があるが,現在は使用していない。 〔Y社からの提案〕 Y社がX業務に利用するシステム又はサービスは表3に示す2案がある。X社から特段の要求がなければ,Y社は案1を採用する。
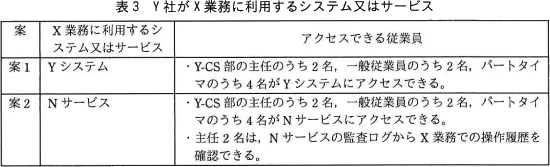
〔X社委員会における案1及び案2の検討〕 X社委員会は,案2では,案1のもつ[b]できるので,案2の採否について議論した。X社委員会では,業務委託後の残留リスクを受容できると判断できた場合は,Y社に委託することにした。そこで,CISOは,業務委託に関わる範囲を対象としてY社の情報セキュリティ対策を確認し,X社委員会に報告するようS部長に指示した。 S部長は,G課長にY社の情報セキュリティ対策を確認して報告するよう指示した。S部長は,情報システム部に技術面での協力を依頼し,同部のH主任がG課長に協力することになった。 〔X社の情報セキュリティ要求事項と評価〕 G課長とH主任は,自社の情報セキュリティ管理規程を基に,X業務の外部への委託における情報セキュリティ要求事項(以下,X要求事項という)を取りまとめた。 X社とY社間で秘密保持契約を締結した後,G課長は,Y社を訪問した。G課長はY社の承諾を得た上で,X要求事項を基に,Y-CS部従業員へのヒアリング及び設備状況の目視による確認などを行った。その際,T部長及びF課長に同行を依頼した。その後,表4のとおり評価結果と評価根拠をまとめてY社に事実確認を依頼したところ,"事実だ"との回答があった。評価結果は次のルールに従って記入した。 要求事項を満たす場合:"OK"要求事項を満たさない場合:"NG"
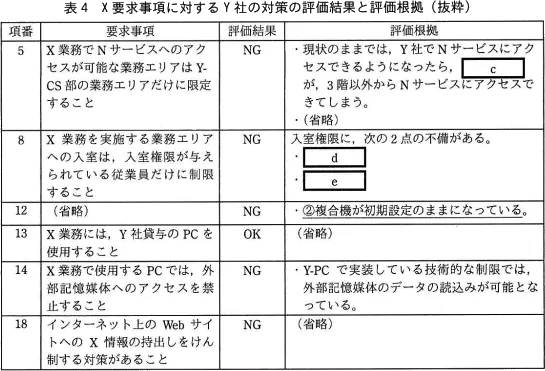
〔評価結果に対する対応案の検討〕 後日,G課長はT部長とF課長に,Y社と業務委託契約をしたいと伝え,その前提として,評価結果が"NG"の要求事項への対応を依頼した。Y社はG課長に③対応案を伝えた。G課長はH主任と相談の上,対応案をS部長に報告した。 S部長が表4及び対応案をX社委員会に報告したところ,Y社にX業務を委託することが承認され,無事に業務が開始された。X社はY社への業務委託によって業務の効率化を進めることができた。
設問1〔US部が利用しているコールセンタ用サービスの概要〕について,(1),(2)に答えよ。 (2) 本文中の下線①について,情報セキュリティ上のどのような効果が期待できるか。次の(ⅰ)~(ⅵ)のうち,期待できるものだけを全て挙げた組合せを,解答群の中から選べ。 (ⅰ) NDBのDBMSの脆弱性を修正し,インターネットからの不正なアクセスによる情報漏えいのリスクを低減する効果 (ⅱ) NDBを格納している記憶媒体が不正に持ち出された場合にX情報が読まれるリスクを低減する効果 (ⅲ) N社のうちのUS部以外の従業員がNDBに不正にアクセスすることによってX情報が漏えいするリスクを低減する効果 (ⅳ) X情報へのアクセスが許可されたUS部の従業員がNDBを誤って操作することによってX情報を変更するリスクを低減する効果 (ⅴ) 攻撃者によってNDBに仕込まれたマルウェアを駆除する効果 (ⅵ) 攻撃者によってNDBに仕込まれたマルウェアを検知する効果
- ア
(ⅰ),(ⅱ)
- イ
(ⅰ),(ⅱ),(ⅲ)
- ウ
(ⅰ),(ⅴ)
- エ
(ⅱ),(ⅲ)
- オ
(ⅱ),(ⅴ)
- カ
(ⅲ),(ⅳ)
- キ
(ⅲ),(ⅵ)
- ク
(ⅳ),(ⅴ)
- ケ
(ⅳ),(ⅴ),(ⅵ)
会話形式の解説
 講師
 受験者講師受験者講師受験者講師受験者講師受験者講師受験者講師
まとめ
解答・解説
正解はエです
この問題のテーマ
解き方の考え方
選択肢ごとの解説
- ×ア (ⅰ),(ⅱ)(ⅱ)の記憶媒体の持出しについては効果があります。しかし、(ⅰ)のDBMSの脆弱性の修正は、データを暗号化しても行われません。また、(ⅲ)が入っていないので、期待できる効果の組合せとして足りません。
- ×イ (ⅰ),(ⅱ),(ⅲ)(ⅱ)と(ⅲ)は期待できる効果です。しかし、(ⅰ)の脆弱性の修正は、データの暗号化ではなく、DBMSにパッチを当てるなどの対策で行うものです。期待できないものを含んでいるので誤りです。
- ×ウ (ⅰ),(ⅴ)(ⅰ)の脆弱性の修正も(ⅴ)のマルウェアの駆除も、暗号化の働きではありません。暗号化はデータの内容を読めなくするだけで、DBMSの欠陥を直したり不正なプログラムを取り除いたりはしません。
- ○エ (ⅱ),(ⅲ)(ⅱ)では、記憶媒体を持ち出した人の手に入るのは暗号化されたX情報だけで、鍵はUS部のPCにあります。(ⅲ)では、NDBを運用するN社の従業員がアクセスしても、同じく鍵を持たないため内容を読めません。どちらも「鍵を持たない人が暗号文だけを手に入れる」場面なので、漏えいのリスクを下げられます。
- ×オ (ⅱ),(ⅴ)(ⅱ)は期待できる効果です。しかし、(ⅴ)のマルウェアの駆除は、マルウェア対策ソフトなどが担う働きで、暗号化では行われません。また、(ⅲ)も入っていません。
- ×カ (ⅲ),(ⅳ)(ⅲ)は期待できる効果です。一方、(ⅳ)のUS部の従業員は、アクセスが許可され、鍵のあるPCで復号できる正規の利用者です。そのため、誤操作でX情報を変更するリスクは暗号化では下がりません。
- ×キ (ⅲ),(ⅵ)(ⅲ)は期待できる効果です。しかし、(ⅵ)のマルウェアの検知は、データを暗号化しても行われません。検知するには、それ用の監視やマルウェア対策の仕組みが別に必要です。
- ×ク (ⅳ),(ⅴ)(ⅳ)で誤操作をするのは正規の鍵を持つ利用者なので、暗号化では防げません。(ⅴ)のマルウェアの駆除も暗号化の働きではありません。期待できる効果を一つも含んでいません。
- ×ケ (ⅳ),(ⅴ),(ⅵ)(ⅳ)の正規利用者の誤操作、(ⅴ)のマルウェアの駆除、(ⅵ)の検知は、どれも暗号化では対処できません。権限の設定やマルウェア対策など、別の対策が必要です。
POINT
- 暗号化の効果は、鍵を持たない人がデータを手に入れても内容を読めなくすること(機密性の確保)です。
- 鍵を利用者側だけに置けば、記憶媒体の持出しやクラウド事業者側の従業員による不正アクセスがあっても、内容を読まれるリスクを下げられます。
- 正規の鍵を持つ利用者の誤操作や不正による変更は、暗号化では防げません。
- 脆弱性の修正や、マルウェアの検知・駆除は、暗号化とは別の対策で行います。