
情報資産のリスク値はどう計算して判断する?
情報セキュリティマネジメント試験 令和5年度 問13 / セキュリティ › 情報セキュリティ管理
過去問にチャレンジ
A 社は,分析・計測機器などの販売及び機器を利用した試料の分析受託業務を行う分析機器メーカーである。A 社では,図1 の“情報セキュリティリスクアセスメント手順”に従い,年一度,情報セキュリティリスクアセスメントを行っている。
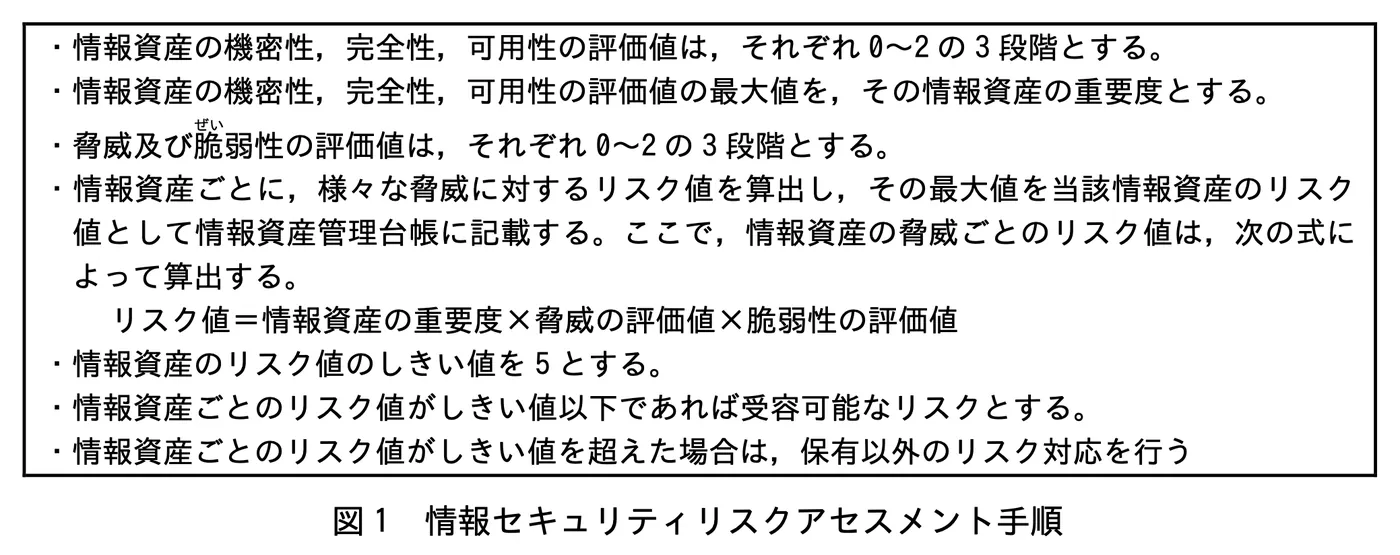
図1 情報セキュリティリスクアセスメント手順 A 社の情報セキュリティリーダーであるB さんは,年次の情報セキュリティリスクアセスメントを行い,結果を情報資産管理台帳に表1 のとおり記載した。
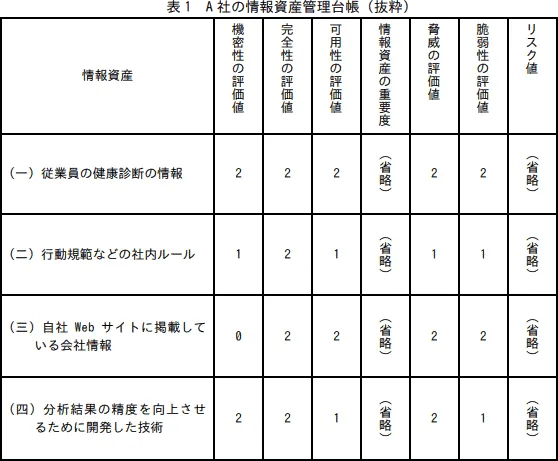
設問 表1 中の各情報資産のうち,保有以外のリスク対応を行うべきものはどれか。該当するものだけを全て挙げた組合せを,解答群の中から選べ。 解答群
- ア
(一),(二)
- イ
(一),(二),(三)
- ウ
(一),(二),(四)
- エ
(一),(三)
- オ
(一),(三),(四)
- カ
(一),(四)
- キ
(二),(三)
- ク
(二),(三),(四)
- ケ
(二),(四)
- コ
(三),(四)
会話形式の解説
 講師
この問題は、表1の各情報資産についてリスク値を求め、保有以外の対応が必要なものを選びます。まず図1の計算手順を確認しましょう。
 受験者
重要度は、機密性・完全性・可用性の評価値を足して求めますか。
講師図1では、3つの評価値の最大値を重要度とします。その重要度に、脅威と脆弱性の評価値を掛けてリスク値を求めます。
受験者従業員の健康診断の情報は、重要度が2で、脅威と脆弱性も2です。リスク値は2×2×2で8ですね。
講師はい。8はしきい値の5を超えるので、保有以外の対応が必要です。
受験者行動規範などの社内ルールは、完全性が2なので重要度は2です。リスク値は2×1×1で2になります。
講師そのとおりです。2は5以下なので、この資産のリスクは保有できます。
受験者自社Webサイトの会社情報は機密性が0です。重要度も0になるのでしょうか。
講師いいえ。完全性と可用性がともに2なので、最大値である2が重要度です。リスク値は2×2×2で8となります。
受験者会社情報も5を超えるので、保有以外の対応が必要ですね。開発した技術は、2×2×1で4でしょうか。
講師はい。開発した技術のリスク値は4で、5以下なので保有できます。
受験者対応が必要なのは、従業員の健康診断の情報と自社Webサイトの会社情報だけですね。
講師その組合せが正解です。ほかの組合せは、リスク値が5以下の資産を含むか、8の資産を欠いています。
まとめ
情報資産の重要度には、機密性・完全性・可用性の評価値の最大値を使います。重要度に脅威と脆弱性の評価値を掛けると、各資産のリスク値を求められます。リスク値がしきい値の5を超えるのは、従業員の健康診断の情報と自社Webサイトの会社情報です。
解答・解説
正解はエです
この問題のテーマ
情報資産ごとのリスク値を計算し、保有以外の対応が必要な資産の組合せを選ぶ問題です。
解き方の考え方
まず表1で、各資産の機密性・完全性・可用性の最大値を重要度とします。次に図1の式に従い、重要度×脅威の評価値×脆弱性の評価値を計算します。最後に、リスク値がしきい値の5を超える資産だけを選びます。
選択肢ごとの解説
- ×ア (一),(二)(一)は2×2×2=8で、対応が必要です。一方、(二)は2×1×1=2で対象外となり、対象の(三)も含まれていません。
- ×イ (一),(二),(三)(一)と(三)はいずれも8で、対応が必要です。しかし、組合せに含まれる(二)は2であり、5を超えません。
- ×ウ (一),(二),(四)(二)は2、(四)は4なので、どちらも保有できます。さらに、8となる(三)が組合せから漏れています。
- ○エ (一),(三)(一)と(三)はそれぞれ2×2×2=8で、5を超えます。(二)は2、(四)は4で保有できるため、必要な資産だけを挙げたエが正解です。
- ×オ (一),(三),(四)(一)と(三)はともに8で、対応が必要です。しかし、組合せに含まれる(四)は2×2×1=4で、保有できます。
- ×カ (一),(四)(四)は4なので、保有できます。一方、8となる(三)は対応が必要ですが、この組合せには含まれていません。
- ×キ (二),(三)(二)は2なので、保有できます。また、8で対応が必要な(一)が組合せから漏れています。
- ×ク (二),(三),(四)(二)は2、(四)は4なので、どちらも保有できます。加えて、8で対応が必要な(一)が組合せから漏れています。
- ×ケ (二),(四)(二)は2、(四)は4なので、どちらも保有できます。一方、8となる(一)と(三)は対応が必要ですが、両方とも含まれていません。
- ×コ (三),(四)(四)は4なので、保有できます。一方、8で対応が必要な(一)が組合せから漏れています。
POINT
- 重要度には、機密性・完全性・可用性の評価値のうち最大の値を使います。
- リスク値は、重要度・脅威の評価値・脆弱性の評価値を掛けて求めます。
- 保有以外の対応が必要なのは、リスク値がしきい値の5を超える資産です。