
SNSの不用意な投稿が標的型攻撃に使われる手口
情報セキュリティマネジメント試験 平成31年度春期 午後 問14 / セキュリティ › 情報セキュリティ
過去問にチャレンジ
問問2の共通の文
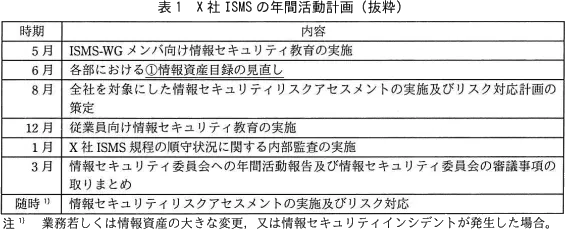
企業における情報セキュリティ管理に関する次の記述を読んで,設問1~4に答えよ。 X社は,機械製品及び産業用資材の輸入及び国内販売業務を行う従業員数1,000名の商社であり,機械営業部,資材営業部,総務部,情報システム部などがある。 X社は,数年前に同業他社で発生した情報セキュリティ事故を機に,情報セキュリティ管理に力を入れるようになり,JIS Q 27001に基づく情報セキュリティマネジメントシステム(以下,X社ISMSという)を構築し,ISMS認証を取得している。 X社ISMSでは,副社長である最高情報セキュリティ責任者(CISO)を委員長とする情報セキュリティ委員会を設置し,各部の部長が情報セキュリティ委員会の委員を務めている。また,各部の部長は自部の情報セキュリティリーダーを指名する。情報セキュリティ委員会はX社ISMSの年間活動計画を決定する。 X社ISMSの活動の実務は,各部の情報セキュリティリーダーから構成されるISMSワーキンググループ(以下,ISMS-WGという)が行っている。ISMS-WGのリーダーは,情報システム部のS課長である。ISMS-WGは,年間活動計画に基づき活動するほか,X社ISMS規程などの文書(以下,X社ISMS文書という)の改定案の検討を行う。 〔X社ISMSの年間活動計画〕 4月のある日,今年度初めてのISMS-WG会合が開催され,その席上で,表1に示すX社ISMSの年間活動計画が提示された。また,6月に実施される情報資産目録の見直しについてS課長から説明があった。X社ISMSでは各部において情報資産の名称,管理責任者,重要度,保管場所,保管期間を記した情報資産目録を作成し,毎年見直すことになっている。しかし,毎年見直し後に幾つかの記載の過不足が見つかっていることから,見直し後の記載に過不足がないことをよく確認するよう,改めてS課長がISMS-WGのメンバーに対して注意を促した。
〔販路拡大のための施策〕 最近になって,主な取引先である海外のY社が,新製品として個人向けの3Dプリンタ(以下,3DPという)を開発した。これまでX社は個人向けには製品を販売していなかったが,機械営業部では3DPの個人向け販売を販路拡大の機会と捉え,そのための施策を検討した。その結果を表2に示す。
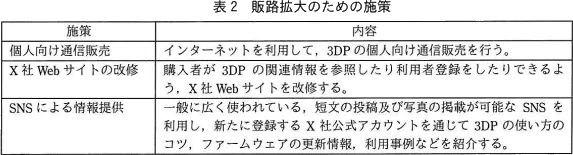
機械営業部の情報セキュリティリーダーであるT課長は,これらの施策に係る情報セキュリティリスクアセスメントの実施とリスク対応が必要と考え,S課長に相談したところ,表3のようなアドバイスを受けた。
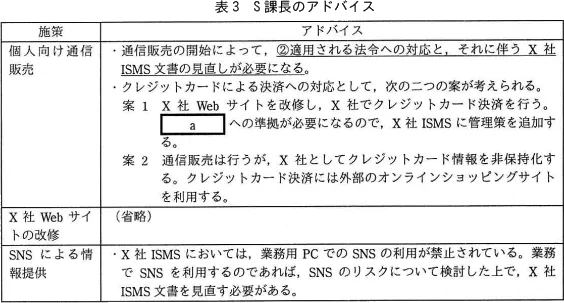
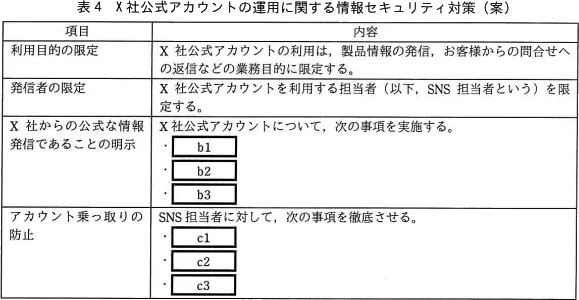
S課長のアドバイスを受け,T課長は個人向け通信販売については,案2を採用し,外部のオンラインショッピングサイトを利用するのがよいと考えた。利用するシステムの詳細が固まった後に改めて情報セキュリティリスクアセスメントを行い,ISMS-WGに確認してもらうことにした。 次に,S課長とT課長はSNSを利用した情報提供に起因するリスクについて検討することにした。S課長は,T課長に次のリスクを説明した。 リスク1 X社の従業員が,X社公式アカウントを用いてX社の信用及び評判を低下させるような投稿を行う。 リスク2 第三者がX社公式アカウントを装い,X社の信用及び評判を低下させるような投稿を行う。 リスク3 第三者がX社公式アカウントを乗っ取り,X社の信用及び評判を低下させるような投稿を行う。 S課長の説明を聞いたT課長は,機械営業部だけでこれらのリスクに対応することは困難と判断した。そこで,SNSを利用した情報提供に起因するリスクについては,全社的な対策を立案するようS課長に依頼した。 また,S課長は,業務外でのSNSの個人利用についても,次のようなリスクがあることをT課長に説明した。 リスク4 X社の従業員が,X社の信用及び評判を損なうような不用意な投稿を行う。 リスク5 X社の従業員が,その投稿から③X社及び従業員の情報を攻撃者に推測され,X社に対する標的型攻撃の手掛かりにされるような不用意な投稿を行う。 これらのリスクを踏まえ,T課長は,業務外でのSNSの個人利用についても,従業員向けに何らかの指針を示すのがよいのではないかとS課長に提言した。S課長は,SNSの利用に関するルールを立案し,ISMS-WGで検討することにした。 〔SNSの利用に関する情報セキュリティ対策〕 数日後,S課長はX社公式アカウントの運用に関する情報セキュリティ対策の案を作成した。その内容を表4に示す。
また,S課長は,SNSの個人利用に関する指針を策定し,12月に実施する従業員向け情報セキュリティ教育の内容に含めることにした。SNSの個人利用を一律に禁止することは適切でないので,この指針では,法令及び雇用契約上の要求事項の観点から従業員が順守すべき事項と,SNSの利用に当たって従業員が実施することが推奨される事項に分けて記載することにした。その概要を表5に示す。
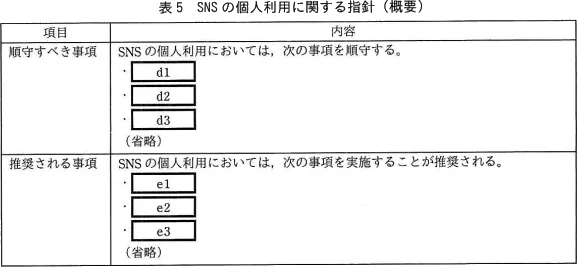
X社公式アカウントの運用に関する情報セキュリティ対策及びSNSの個人利用に関する指針は,ISMS-WGでの検討を経て情報セキュリティ委員会において承認された。 〔オンラインショッピングサイトの利用〕 機械営業部は,大手通信販売業者であるZ社のオンラインショッピングサイト(以下,Zショップという)を利用して個人向けに3DP及びオプション品を販売することにした。Zショップでは,消費者向けサイト以外にも各出品者用にポータルサイトを提供している。 X社には,Z社からX社専用のポータルサイト(以下,X社ポータルという)へのアクセス権が付与され,X社ポータルを利用する業務担当者用アカウントを追加又は削除可能な管理者用アカウントが一つ設定された。この管理者用アカウントでは,X社ポータルの他の機能を利用する個々の業務担当者用アカウントの管理だけを行うことにした。X社ポータルで業務担当者用アカウントを追加すると,その業務担当者のメールアドレスに対して電子メールが送信され,初期パスワードの変更が促される。X社ポータルで利用可能な機能とその内容を表6に示す。
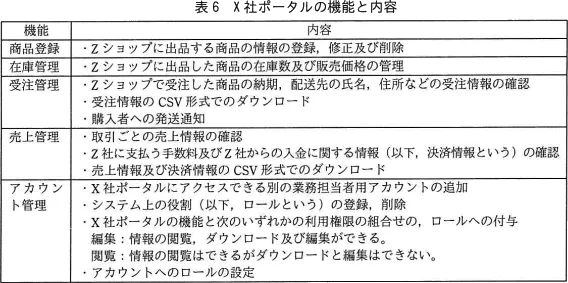
機械営業部では,X社ポータルで表7に示すロールを新たに登録することにした。
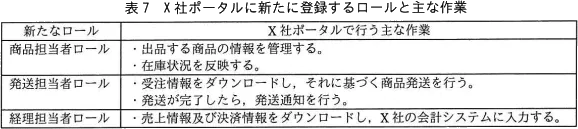
アカウントにロールを設定された業務担当者は,自分の業務用PCでX社ポータルにアクセスし,利用権限を付与された機能を利用して作業を行う。 機械営業部では,表6及び表7を基に,各ロールに付与する利用権限を検討することにした。その案を表8に示す。
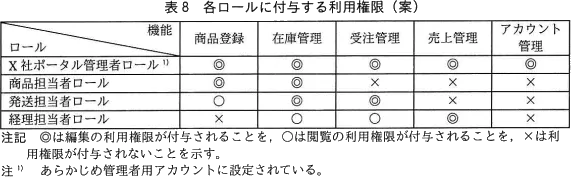
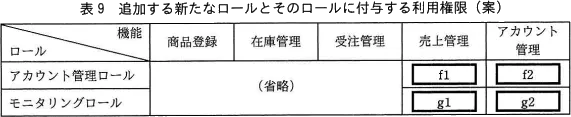
X社ISMSでは,今回のように業務を大きく変更する場合は,情報セキュリティリスクアセスメントを実施し,リスク対応を行うことになっている。そこで,この案について,T課長がS課長に相談したところ,次の指摘を受けた。 指摘1 発送担当者ロールを割り当てられた業務担当者は業務で購入者情報を扱うので,その業務担当者の業務用PCに購入者情報が蓄積されるおそれがあり,対策が必要である。 指摘2 X社ポータル管理者ロールの利用権限が過大であり,不正が起こるおそれがある。X社ポータル管理者ロールの利用権限を分割すべきである。 これらの指摘を受け,T課長は,指摘1については,発送担当者ロールを割り当てられた業務担当者に対して業務用PCに蓄積された購入者情報の利用後の削除を徹底させるとともに,購入者情報が蓄積されていないことを上長に定期的に点検させることにした。また,指摘2については,表8を見直してX社ポータル管理者ロールの利用はやめるとともに,アカウント管理を含むX社ポータルの各機能の利用状況のモニタリングを行うために,新たなロールを追加することにした。追加する新たなロールとそのロールに付与する利用権限の案を,表9に示す。
これらの案はISMS-WGで検討され,情報セキュリティ委員会の承認を得て,Zショップで3DPの販売が開始されることになった。 その後,Zショップからの新製品の販売は順調に進んでいる。
設問2〔販路拡大のための施策〕について,(1)~(3)に答えよ。 (3) 本文中の下線③に当てはまる攻撃手法はどれか。解答群のうち,最も適切なものを選べ。
- ア
キーロガー
- イ
クリプトジャッキング
- ウ
サイドチャネル攻撃
- エ
セッション固定攻撃
- オ
総当たり攻撃
- カ
ソーシャルエンジニアリング
- キ
ディレクトリトラバーサル
- ク
パスワードリスト攻撃
- ケ
バッファオーバフロー攻撃
- コ
レインボー攻撃
会話形式の解説
 講師
 受験者講師受験者講師受験者講師受験者講師受験者講師受験者講師受験者講師受験者講師
まとめ
解答・解説
正解はカです
この問題のテーマ
解き方の考え方
選択肢ごとの解説
- ×ア キーロガーキーロガーは、キーボードの入力を記録する仕組みです。下線③は投稿の内容から情報を推測する場面で、キー入力の記録は使いません。したがって、キーロガーは当てはまりません。
- ×イ クリプトジャッキングクリプトジャッキングは、他人のコンピュータの計算能力を勝手に使い、暗号資産の採掘(マイニング)をさせる行為です。目的が計算能力の横取りなので、情報の推測とは関係がありません。
- ×ウ サイドチャネル攻撃サイドチャネル攻撃は、機器の処理時間や消費電力など、処理に伴って漏れる情報から秘密を推測する攻撃です。推測の材料が機器の物理的な情報なので、SNSの投稿とは異なります。
- ×エ セッション固定攻撃セッション固定攻撃は、攻撃者が知っているセッションID(利用者を識別する値)を相手に使わせ、ログイン後の状態を乗っ取る攻撃です。Webの仕組みを悪用するもので、投稿からの推測ではありません。
- ×オ 総当たり攻撃総当たり攻撃は、パスワードなどの候補をすべて順に試す手法です。人の投稿から情報を集める行為ではないため、下線③には当たりません。
- ○カ ソーシャルエンジニアリングソーシャルエンジニアリングは、技術的な手段を使わず、人の心理的な隙や信頼を利用して情報を得る手法です。下線③では、従業員が自ら公開した投稿から、攻撃者が会社や従業員の情報を推測しています。人から情報を引き出している点がソーシャルエンジニアリングに当たるため、カが正解です。
- ×キ ディレクトリトラバーサルディレクトリトラバーサルは、ファイルの場所(パス)の指定を悪用し、公開されていないファイルを読み出す攻撃です。サーバの弱点を突く攻撃なので、下線③とは異なります。
- ×ク パスワードリスト攻撃パスワードリスト攻撃は、別のサイトから流出したIDとパスワードの組を使ってログインを試す攻撃です。使う材料が流出した認証情報なので、投稿内容からの推測とは異なります。
- ×ケ バッファオーバフロー攻撃バッファオーバフロー攻撃は、プログラムが用意した記憶領域を超えるデータを書き込み、誤動作させる攻撃です。プログラムの弱点を突く攻撃なので、下線③には当たりません。
- ×コ レインボー攻撃レインボー攻撃は、あらかじめ計算しておいた表を使い、ハッシュ値(パスワードを変換した値)から元のパスワードを探す手法です。パスワードを解読する技術であり、投稿からの情報収集ではありません。
補足
POINT
- ソーシャルエンジニアリングは、技術ではなく人の隙や信頼を利用して情報を得る手法です。
- SNSに公開した会社や従業員の情報は、標的型攻撃の下調べの材料になり得ます。
- 選択肢を「技術的な弱点を突く攻撃」と「人を狙う手法」に分けると、答えを絞り込めます。