
接続元IP制限と追加認証はどう設定する?
情報セキュリティマネジメント試験 令和6年度 問13 / セキュリティ › セキュリティ実装技術
過去問にチャレンジ
A 社は,従業員100 名の食品製造・販売会社である。A 社では,営業部が取り扱う顧客情報をX 社のSaaS であるX 顧客管理サービス(以下,X サービスという)を利用して管理している。また,A 社は,X サービスの不正アクセス対策として,X サービスへのログインは,A 社の社内ネットワークからだけ許可しており,A 社の社外からはできないように設定している。 X サービスに備わっている不正ログインを防止するための機能と,A 社がX サービスに適用している現在の設定を表1 に示す。 表1 不正ログインを防止するための機能と現在の設定(抜粋)
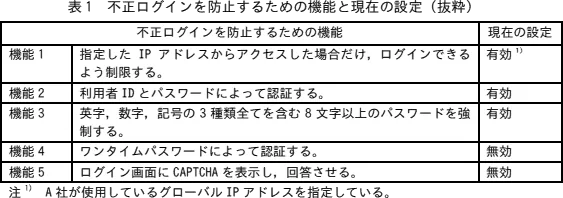
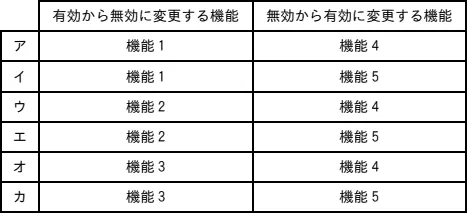
A 社では,昨今の社会情勢を鑑みて,営業部員を対象にテレワーク制度の導入を検討することにした。社外からもX サービスを利用できるようにしたい。また,社外から不正アクセスされるリスクを低減するために,利用者認証を強化したい。そこで,機能1~5 の設定について,必要な変更を二つ実施することにした。 設問 A 社が実施することにした設定変更の組合せはどれか。解答群のうち,最も適切なものを選べ。 解答群
- ア
有効から無効に変更する機能:機能1/無効から有効に変更する機能:機能4
- イ
有効から無効に変更する機能:機能1/無効から有効に変更する機能:機能5
- ウ
有効から無効に変更する機能:機能2/無効から有効に変更する機能:機能4
- エ
有効から無効に変更する機能:機能2/無効から有効に変更する機能:機能5
- オ
有効から無効に変更する機能:機能3/無効から有効に変更する機能:機能4
- カ
有効から無効に変更する機能:機能3/無効から有効に変更する機能:機能5
会話形式の解説
 講師
この問題では、社外からXサービスを使えるようにし、ログイン時の本人確認も強める設定変更を選びます。表1で、まず社外からの利用を妨げる設定を探しましょう。
 受験者
指定したIPアドレスからしかログインできない機能が、社外からの利用を妨げていますか。
講師はい。機能1で指定しているのはA社のグローバルIPアドレスです。社外からも使うには、この接続元の制限を無効にします。
受験者では、利用者IDとパスワードで認証する機能2を無効にする組合せは、接続元の問題を解決できませんね。
講師そのとおりです。機能1が有効なままなので社外からは使えず、機能2による認証も失います。機能4と組み合わせても、機能5と組み合わせても適切ではありません。
受験者パスワードに英字・数字・記号を含める機能3を無効にする組合せも、接続元の制限は残りますね。
講師はい。機能4を有効にする組合せでも、機能5を有効にする組合せでも、社外からは使えません。さらに、パスワードの複雑さを求める制約もなくなります。
受験者残るのは、機能1を無効にして、ワンタイムパスワードかCAPTCHAを有効にする二つの組合せですか。
講師はい。ワンタイムパスワードは機能4で、パスワードとは別に認証に用います。CAPTCHAは機能5で、自動化されたアクセスを抑える仕組みです。
受験者CAPTCHAを表示しても、利用者本人を追加で確認することにはならないのですね。
講師そのとおりです。求められている本人確認の強化には、機能4を有効にします。機能1を無効にし、機能4を有効にする組合せがアです。
受験者社外から接続できるかは機能1、本人の認証を強めるかは機能4で判断すればよいと分かりました。
まとめ
社外からXサービスを利用するには、A社のグローバルIPアドレスだけに接続元を限る機能1を無効にします。利用者認証を強めるには、ワンタイムパスワードによる機能4を有効にします。CAPTCHAは自動化されたアクセスを抑えますが、本人の追加認証にはなりません。したがって正解はアです。
解答・解説
正解はアです
この問題のテーマ
社外からXサービスを使えるようにし、利用者認証も強化するための設定変更を問う問題です。
解き方の考え方
まず表1で、社外からの接続を妨げている機能を探します。機能1は接続元をA社のグローバルIPアドレスに限るため、無効にする必要があります。次に、無効になっている機能4と5を比べます。利用者本人の確認を強めるのは、ワンタイムパスワードを使う機能4です。
選択肢ごとの解説
- ○ア 有効から無効に変更する機能:機能1/無効から有効に変更する機能:機能4アは機能1を無効にするため、社外からも接続できるようになります。さらに機能4を有効にすると、ワンタイムパスワードによる認証が加わります。二つの目的を満たすので、アが正解です。
- ×イ 有効から無効に変更する機能:機能1/無効から有効に変更する機能:機能5イは機能1を無効にするため、社外からの接続は可能になります。一方、機能5のCAPTCHAは自動化されたアクセスを抑える仕組みで、利用者本人を追加で確認しません。認証を強化する変更としては不適切です。
- ×ウ 有効から無効に変更する機能:機能2/無効から有効に変更する機能:機能4ウは機能1を有効にしたままなので、社外から接続できません。さらに機能2を無効にすると、利用者IDとパスワードによる認証がなくなります。したがって不適切です。
- ×エ 有効から無効に変更する機能:機能2/無効から有効に変更する機能:機能5エは機能1を有効にしたままなので、社外から接続できません。機能2を無効にすると、利用者IDとパスワードによる認証もなくなります。機能5を有効にしても本人の追加認証にはならず、不適切です。
- ×オ 有効から無効に変更する機能:機能3/無効から有効に変更する機能:機能4オは機能1を有効にしたままなので、社外から接続できません。また、機能3を無効にすると、パスワードの複雑さを求める制約がなくなります。機能4を有効にしても、社外から使う目的を満たせません。
- ×カ 有効から無効に変更する機能:機能3/無効から有効に変更する機能:機能5カは機能1を有効にしたままなので、社外から接続できません。機能3を無効にすると、パスワードの複雑さを求める制約もなくなります。機能5は本人の追加認証ではないため、認証強化の目的も満たせません。
POINT
- 接続元IPアドレスの制限と、利用者本人の認証は別の対策です。
- 社外からの利用には、A社のグローバルIPアドレスへの接続元制限を解除する必要があります。
- CAPTCHAは自動化されたアクセスを抑えますが、本人の追加認証にはなりません。