
パスワード盗聴と総当たり攻撃、対策の選び方は?
ITパスポート試験 平成31年度春期 問59 / セキュリティ › 情報セキュリティ対策・実装技術
過去問にチャレンジ
ログイン機能をもつWebサイトに対する,パスワードの盗聴と総当たり攻撃へのそれぞれの対策の組合せとして,最も適切なものはどれか。
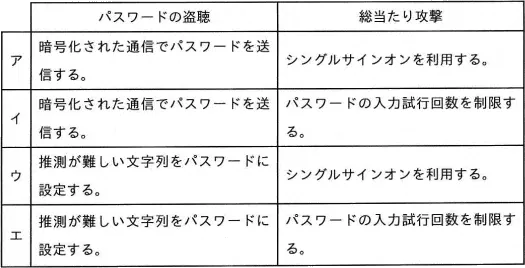
- ア
パスワードの盗聴:暗号化された通信でパスワードを送信する。 総当たり攻撃:シングルサインオンを利用する。
- イ
パスワードの盗聴:暗号化された通信でパスワードを送信する。 総当たり攻撃:パスワードの入力試行回数を制限する。
- ウ
パスワードの盗聴:推測が難しい文字列をパスワードに設定する。 総当たり攻撃:シングルサインオンを利用する。
- エ
パスワードの盗聴:推測が難しい文字列をパスワードに設定する。 総当たり攻撃:パスワードの入力試行回数を制限する。
会話形式の解説
 講師
この問題では、パスワードを通信中に盗み見られることと、ログイン画面で候補を繰り返し試されることを分けて考えます。
 受験者
推測しにくいパスワードなら、どちらにも効果がありそうに思えます。
講師推測しにくくても、通信中のパスワードを盗み見られることは防げません。盗聴への対策は、パスワードを暗号化された通信で送ることです。
受験者では、暗号化された通信を選んでいる組合せから考えればよいのですね。総当たり攻撃には何が必要ですか。
講師総当たり攻撃は、パスワードの候補を繰り返し入力する攻撃です。入力試行回数を制限すれば、その繰り返しを抑えられます。
受験者暗号化された通信と入力試行回数の制限を組み合わせたものが、両方の目的に合いますね。
講師そのとおりです。正解はイです。暗号化された通信とシングルサインオンの組合せは、盗聴への対策は合っていますが、総当たり攻撃への対策が合いません。
受験者シングルサインオンは、一度の認証で複数のサービスを使える仕組みでしたね。それだけでは入力の試行回数は制限されません。
講師はい。推測しにくいパスワードとシングルサインオンの組合せは、盗聴も総当たり攻撃も、この問題で求める対策を満たしません。
受験者推測しにくいパスワードと入力試行回数の制限なら、総当たり攻撃への対策は合っていますが、盗聴への対策が足りませんね。
講師その理解で正確です。組合せ問題では、一方だけを見て決めず、二つの対策をそれぞれ目的と照らして判定しましょう。
まとめ
パスワードの盗聴には、暗号化された通信でパスワードを送る対策が適切です。総当たり攻撃には、パスワードの入力試行回数を制限する対策が適切です。両方を満たす組合せが正解のイです。推測しにくいパスワードは通信中の盗聴を防げず、シングルサインオンだけでは総当たり攻撃を防げません。
解答・解説
正解はイです
この問題のテーマ
通信中のパスワードの盗聴と、ログイン時の総当たり攻撃を区別し、それぞれに合う対策を選ぶ問題です。
解き方の考え方
盗聴は通信中の情報を取得されることなので、通信を暗号化する対策を選びます。総当たり攻撃はパスワード候補を繰り返し試す攻撃なので、入力試行回数を制限する対策を選びます。両方を満たす組合せはイです。
選択肢ごとの解説
- ×ア パスワードの盗聴:暗号化された通信でパスワードを送信する。 総当たり攻撃:シングルサインオンを利用する。暗号化された通信で送ることは、通信中のパスワードの盗聴対策として適切です。一方、シングルサインオンを利用するだけでは、パスワード候補を繰り返し試す攻撃を防げません。
- ○イ パスワードの盗聴:暗号化された通信でパスワードを送信する。 総当たり攻撃:パスワードの入力試行回数を制限する。暗号化された通信は、通信中のパスワードを盗み取られることへの対策です。入力試行回数の制限は、候補を繰り返し試す総当たり攻撃を抑えます。両方の対策が目的に合っています。
- ×ウ パスワードの盗聴:推測が難しい文字列をパスワードに設定する。 総当たり攻撃:シングルサインオンを利用する。推測しにくいパスワードでも、通信中に盗み見られることは防げません。また、シングルサインオンを利用するだけでは、総当たり攻撃への対策にもなりません。
- ×エ パスワードの盗聴:推測が難しい文字列をパスワードに設定する。 総当たり攻撃:パスワードの入力試行回数を制限する。入力試行回数の制限は、総当たり攻撃への対策として適切です。しかし、推測しにくいパスワードを設定しても、通信中の盗聴は防げません。
補足
シングルサインオンは、一度の認証で複数のサービスを利用できる仕組みです。それだけでパスワードの入力試行が制限されるわけではないため、総当たり攻撃への対策と取り違えないようにしましょう。
POINT
- 盗聴への対策は、パスワードを送る通信の暗号化です。
- 総当たり攻撃への対策は、入力試行回数の制限です。
- 推測しにくいパスワードでも、通信中の盗聴は防げません。
- 組合せ問題では、二つの対策をそれぞれ別に判定します。