
機密性・完全性・可用性と対策の組合せを見分けるコツ
ITパスポート試験 令和6年度 問75 / セキュリティ › 情報セキュリティ管理
過去問にチャレンジ
情報セキュリティの3要素である機密性、完全性及び可用性と、それらを確保するための対策の例a〜cの適切な組合せはどれか。 a アクセス制御 b デジタル署名 c ディスクの二重化
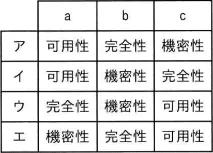
- ア
a:可用性、b:完全性、c:機密性
- イ
a:可用性、b:機密性、c:完全性
- ウ
a:完全性、b:機密性、c:可用性
- エ
a:機密性、b:完全性、c:可用性
会話形式の解説
 講師
今回は、情報セキュリティの3要素である機密性・完全性・可用性と、代表的な対策の対応を問う問題です。対策ごとに「それがないと何が困るか」を考えると判断しやすくなります。
 受験者
デジタル署名は暗号の技術を使うと聞いたので、情報を隠す機密性かなと思いました。でもそうすると、アクセス制御をどこに置けばよいか迷います。
講師まず3要素の意味を確認しましょう。機密性は、許可された人だけが情報を利用できる状態を保つことです。完全性は、情報が正しく、改ざんや破壊を受けていない状態を保つことです。可用性は、必要なときに情報やシステムを使える状態を保つことです。
受験者困りごとで言うと、権限のない人に見られてしまうのが機密性、書き換えられてしまうのが完全性、使いたいときに使えないのが可用性、ということですね。
講師そのとおりです。ではアクセス制御から考えます。これは、許可された人だけが情報を使えるようにする仕組みです。これがないと何が困るでしょうか。
受験者権限のない人にも情報を見られてしまいます。だから機密性ですね。「アクセス」という言葉から、使えるかどうかの可用性かと一瞬思いました。
講師アクセス制御は利用できる人を限定する仕組みなので、使える状態を保つ可用性とは目的が違います。次はデジタル署名です。デジタル署名は内容を隠すものではなく、改ざんされていないかを確かめるための仕組みです。
受験者暗号技術を使っていても、目的は改ざんを見つけることなので完全性なのですね。私が最初に機密性だと思ったのは、暗号化と混同していたからだと思います。
講師はい。暗号化の主な目的は内容を秘密にすること、つまり機密性です。同じ暗号技術でも目的が違うので、目的で区別してください。最後に、ディスクの二重化はどうでしょう。
受験者片方のディスクが壊れても、もう片方で処理を続けられる仕組みですよね。止まらずに使い続けられるので、可用性だと思います。
講師そのとおりです。データの正しさを保証するのではなく、稼働を続けるための対策です。これでaのアクセス制御が機密性、bのデジタル署名が完全性、cのディスクの二重化が可用性と決まります。表でこの並びになっているのはエなので、エが正解です。
受験者ウもcが可用性になっていたので迷いました。ほかの選択肢はそれぞれどこが違うのでしょうか。
講師ウはcを可用性としている点は正しいのですが、aとbが入れ替わっています。アはbを完全性としている点は合っていますが、aが可用性、cが機密性になっていて誤りです。イは3つとも違います。アクセス制御は可用性ではなく機密性、デジタル署名は機密性ではなく完全性、ディスクの二重化は完全性ではなく可用性の対策です。
受験者1つだけ合っている選択肢が混ざっているので、1つの対策だけで決めずに、3つとも確かめてから表の行を選ぶ必要があるのですね。
講師そうです。組合せ問題でよくある引っかけです。補足として、ディスクの二重化は障害が起きても稼働を続けるための仕組みで、データを過去の時点に戻すためのバックアップとは目的が違うことも押さえておくとよいでしょう。
まとめ
情報セキュリティの3要素は、許可された人だけが情報を利用できる「機密性」、情報が正しく改ざんされていない「完全性」、必要なときに使える「可用性」です。アクセス制御は利用できる人を限定するので機密性、デジタル署名は改ざんを検知できるので完全性、ディスクの二重化は片方が壊れても処理を続けられるので可用性の対策です。デジタル署名は暗号技術を使うため機密性と混同されやすいものの、目的は改ざんの検知です。対策ごとに「ないと何が困るか」を考え、3つすべてが合う組合せを選ぶのがコツです。
解答・解説
正解はエです
この問題のテーマ
情報セキュリティの3要素である機密性・完全性・可用性について、代表的な対策がどの要素を守るためのものかを判断できるかを確かめる問題です。
解き方の考え方
対策ごとに「この対策がないと何が起きるか」を考え、困りごとを要素に当てはめます。権限のない人に見られてしまう困りごとなら機密性、内容を書き換えられてしまう困りごとなら完全性、使いたいときに使えない困りごとなら可用性です。この手順でa・b・cの3つを決め、表の中から同じ並びになっている行を探します。
選択肢ごとの解説
- ×ア a:可用性、b:完全性、c:機密性bのデジタル署名を完全性とした点は合っています。しかし、アクセス制御は利用できる人を限定する仕組みなので可用性には当たりません。ディスクの二重化も情報を秘密にする仕組みではないため、機密性とするのは誤りです。
- ×イ a:可用性、b:機密性、c:完全性a・b・cの3つとも対応が違っています。デジタル署名は内容を隠すものではなく、改ざんされていないかを確かめるための仕組みなので、機密性ではありません。ディスクの二重化も、データの正しさを保証するのではなく稼働を続けるための対策なので、完全性ではありません。
- ×ウ a:完全性、b:機密性、c:可用性cのディスクの二重化を可用性とした点は正しいです。ただし、aのアクセス制御は機密性、bのデジタル署名は完全性に当たるので、この選択肢はaとbを入れ替えた形になっています。
- ○エ a:機密性、b:完全性、c:可用性アクセス制御は許可された人だけが情報を使えるようにする仕組みなので、機密性の対策です。デジタル署名は改ざんを見つけられるので完全性を守ります。ディスクの二重化は片方のディスクが壊れても処理を続けられるので可用性を高めます。3つとも対応が合っているため、これが正解です。
補足
暗号化もデジタル署名も暗号技術を使うため混同されやすいですが、暗号化の主な目的は内容を秘密にすること(機密性)で、デジタル署名の目的は改ざんの検知と送信者の確認です。また、ディスクの二重化は障害が起きても稼働を続けるための仕組みで、データを過去の時点に戻すためのバックアップとは目的が違います。
POINT
- 機密性は、許可された人だけが情報を利用できる状態を保つことです。
- 完全性は、情報が正しく、改ざんや破壊を受けていない状態を保つことです。
- 可用性は、必要なときに情報やシステムを使える状態を保つことです。
- アクセス制御は機密性、デジタル署名は完全性、ディスクの二重化は可用性の対策として押さえておきましょう。