
ISMSのPDCAで、サーバ監視の各作業はどのフェーズに当たるか
ITパスポート試験 令和7年度 問83 / セキュリティ › 情報セキュリティ管理
過去問にチャレンジ
ISMSの運用に PDCA モデルを採用している組織において、サーバ監視に関する次の作業を実施する。各作業と PDCA モデルの各フェーズの組合せとして、適切なものはどれか。 〔作業〕 (1)サーバ監視の具体的な目的及び手順を定める。 (2)サーバ監視の作業内容を第三者が客観的に評価する。 (3)定められている手順に従ってサーバを監視する。 (4)発見された問題点の是正処置として、サーバの監視方法を変更する。
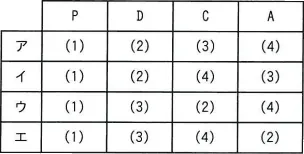
- ア
P:(1)、D:(2)、C:(3)、A:(4)
- イ
P:(1)、D:(2)、C:(4)、A:(3)
- ウ
P:(1)、D:(3)、C:(2)、A:(4)
- エ
P:(1)、D:(3)、C:(4)、A:(2)
会話形式の解説
 講師
この問題では、ISMS(情報セキュリティマネジメントシステム)でPDCAを回すとき、サーバ監視に関する4つの作業がどのフェーズに当たるかを考えます。Planは計画、Doは実行、Checkは評価、Actは改善と言い換えてから、各作業の動詞に注目すると整理しやすくなります。
 受験者
表を見ると、どの選択肢もPは(1)になっています。目的と手順を「定める」作業なので計画ですね。
講師そのとおりです。Pで差はつかないので、D・C・Aの割当てだけを比べれば答えが決まります。残りは(2)「客観的に評価する」、(3)「手順に従って監視する」、(4)「是正処置として変更する」です。
受験者私は最初、「監視する」の(3)がCheckかと思いました。監視とチェックは意味が近い気がします。
講師そこは連想しやすいので注意が必要です。(3)は、決められた手順どおりにサーバを見る日常の運用作業です。計画したことを実行しているので、Doに当たります。
受験者そうすると、(3)をCheckに置き、(2)の第三者評価をDoに置いている組合せは、実行と評価が逆になっているわけですね。
講師はい。(2)は、サーバそのものではなく、監視という作業の内容を第三者が客観的に評価するものです。運用がきちんとできているかを確かめる段階なので、Checkになります。
受験者(4)は「発見された問題点の是正処置」なので、評価で見つかった問題を直す改善、つまりActですか。
講師そうです。評価で問題点を見つけてから是正するので、(2)が先で(4)が後という順序になります。(4)をCheckに、(2)をActに置く組合せは、評価と改善が入れ替わっているので誤りです。
受験者(2)をDo、(4)をCheck、(3)をActに置く組合せは、Plan以外がすべてずれていますね。手順どおりに監視することは改善ではありません。
受験者整理すると、Pは(1)、Dは(3)、Cは(2)、Aは(4)です。この並びになっているのは、Dが(3)、Cが(2)、Aが(4)の組合せだけですね。
講師正解です。まとめると、(3)はサーバを見る作業なのでDo、(2)は監視作業そのものを評価する作業なのでCheckです。迷ったときは、作業の対象がサーバなのか、監視という作業なのかを区別してください。あわせて、第三者による監査や点検のような客観的な評価はCheck、見つかった問題点を是正するための見直しはActと覚えておくと、ほかの題材の問題にも応用できます。
まとめ
ISMSでは、情報セキュリティを維持し向上させるために、Plan(計画)・Do(実行)・Check(評価)・Act(改善)のPDCAを繰り返します。サーバ監視の例では、目的と手順を定める作業がPlan、手順に従ってサーバを監視する作業がDo、監視の作業内容を第三者が客観的に評価する作業がCheck、見つかった問題点の是正処置として監視方法を変える作業がActに当たります。「監視」という言葉からCheckを連想しやすいですが、手順どおりの監視は日常の運用なのでDoです。作業の対象がサーバなのか、監視という作業なのかを区別すると判断しやすくなります。
解答・解説
正解はウです
この問題のテーマ
ISMSの運用でPDCAモデルを回すとき、サーバ監視に関する4つの作業がPlan・Do・Check・Actのどのフェーズに当たるかを問う問題です。
解き方の考え方
まず、4つのフェーズの役割を「計画する」「実行する」「評価する」「改善する」と言い換えておきます。次に、各作業の中心になっている動詞に注目します。(1)は「定める」、(3)は「手順に従って監視する」、(2)は「客観的に評価する」、(4)は「是正処置として変更する」です。これを順に当てはめるとP=(1)、D=(3)、C=(2)、A=(4)になり、この組合せはウだけです。表を見ると、どの選択肢もPは(1)なので、実際にはD・C・Aの割当てだけを比べれば答えが決まります。
選択肢ごとの解説
- ×ア P:(1)、D:(2)、C:(3)、A:(4)アの組合せは、第三者による評価(2)をDoに、手順に従ったサーバ監視(3)をCheckに置いています。実行と評価が逆になっているため誤りです。サーバを監視すること自体は日常の運用作業なので、Checkではなく Doに当たります。
- ×イ P:(1)、D:(2)、C:(4)、A:(3)イの組合せは、第三者評価(2)をDoに、是正処置(4)をCheckに、監視の実施(3)をActに置いています。Plan以外の割当てがすべて誤りです。特に、手順どおりに監視する作業は改善ではなく実行の段階に当たります。
- ○ウ P:(1)、D:(3)、C:(2)、A:(4)ウの組合せは、目的と手順を定める(1)を計画、手順どおりに監視する(3)を実行、第三者による客観的な評価(2)を評価、監視方法を変える是正処置(4)を改善に当てています。PDCAの流れに沿って、すべての作業が正しく対応しています。
- ×エ P:(1)、D:(3)、C:(4)、A:(2)エの組合せは、PとDは正しいものの、是正処置(4)をCheckに、第三者評価(2)をActに置いています。評価と改善が入れ替わっているため誤りです。評価で問題点を見つけ、その結果を受けて是正するという順序で考えると、(2)が先で(4)が後になります。
補足
「監視」という言葉から「チェック=Check」と連想してしまうのが、この問題のよくある引っかけです。手順に従ってサーバを監視することは日常の運用作業なので、Doに当たります。Checkは、その運用がきちんとできているかを評価する段階です。迷ったときは、「何を対象にした作業か」(サーバそのものか、監視という作業の内容か)を区別すると判断しやすくなります。
POINT
- PDCAは、Plan(計画)・Do(実行)・Check(評価)・Act(改善)を繰り返して継続的に改善していく手法です。
- ISMSでは、情報セキュリティを維持し向上させるためにPDCAを回します。
- 目的や手順を決める作業はPlanに、決められた手順どおりに運用する作業はDoに当たります。
- 第三者による監査や点検のような客観的な評価はCheckに当たります。
- 見つかった問題点を是正するために方法を見直す作業はActに当たります。