
WAFの設置場所は通信のどこを見て判断する?
基本情報技術者試験 令和5年度 問10 / セキュリティ › 情報セキュリティ対策
過去問にチャレンジ
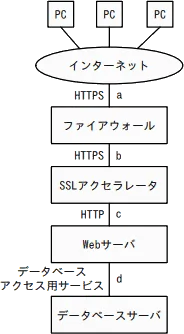
図のような構成と通信サービスのシステムにおいて,Webアプリケーションの脆弱性対策のためのWAFの設置場所として,最も適切な箇所はどこか。ここで,WAFには通信を暗号化したり,復号したりする機能はないものとする。
- ア
a
- イ
b
- ウ
c
- エ
d
会話形式の解説
 講師
この問題では、WAFがWebサーバに届く前の要求を読めるかどうかに注目します。
 受験者
インターネットからの通信を早く調べるなら、ファイアウォールの手前がよさそうです。
講師その位置はまだHTTPSで暗号化されています。今回のWAFには復号する機能がないので、要求の内容を読めません。
受験者では、ファイアウォールを通過した直後なら読めますか。
講師そこも図ではHTTPSです。ファイアウォールとSSLアクセラレータの間では、まだ要求の内容を検査できません。
受験者SSLアクセラレータの後を見る必要があるのですね。
講師はい。その先はHTTPになり、Webサーバに届く前に要求を検査できます。したがって、正解はウです。
受験者Webサーバとデータベースサーバの間も暗号化された通信ではなさそうですが、そこでは遅いですか。
講師そこを流れるのはデータベースアクセス用の通信です。Webサーバに届く前の要求を検査する場所にはなりません。
受験者通信を読めることに加えて、Webサーバより手前であることも確かめるのですね。
講師そのとおりです。今回はHTTPSがHTTPに変わる位置と、Webサーバまでの順序を合わせて判断します。
まとめ
WAFでWebアプリケーションへの要求を検査するには、通信内容を読める必要があります。図のaとbはHTTPSで暗号化されており、復号機能のないWAFには内容を読めません。cはHTTP通信がWebサーバに届く前の位置なので適切です。dはWebサーバとデータベースサーバの間であり、要求をWebサーバより前で検査する場所にはなりません。
解答・解説
正解はウです
この問題のテーマ
暗号を復号できないWAFを、Webアプリケーションへの要求を検査できる場所に設置する問題です。
解き方の考え方
図では、インターネットからSSLアクセラレータまでがHTTPS、その先のWebサーバまではHTTPです。WAFが通信の内容を読めて、かつ要求がWebサーバに届く前の箇所を選びます。
選択肢ごとの解説
- ×ア aaはインターネットとファイアウォールの間です。ここを流れる通信はHTTPSで暗号化されているため、このWAFでは要求の内容を検査できません。
- ×イ bbはファイアウォールとSSLアクセラレータの間です。まだ復号前のHTTPS通信なので、このWAFを置いても要求の内容を読めません。
- ○ウ ccはSSLアクセラレータとWebサーバの間です。復号済みのHTTP通信が流れ、Webサーバに届く前に要求を検査できるので、設置場所として最も適切です。
- ×エ ddはWebサーバとデータベースサーバの間です。ここではデータベースアクセス用の通信が流れ、Webサーバに届く前の要求を検査する場所にはなりません。
POINT
- WAFでWebアプリケーションへの要求を調べるには、通信の内容を読める必要があります。
- 復号機能のないWAFは、暗号化されたHTTPS通信の内容をそのまま検査できません。
- 図ではSSLアクセラレータの後で通信がHTTPになり、その次にWebサーバへ届きます。